Onderzoekers breken met Claude in bij OpenAI, in 72 uur
Een plaatje dat code werd
Op 23 juli keken drie onderzoekers van het beveiligingsbedrijf Hacktron AI naar één ding: wat gebeurt er als je een foto uploadt naar community.openai.com? Dat forum draait op Discourse, dat een HEIC-bestand door ImageMagick naar JPEG laat omzetten. ImageMagick gebruikt daarvoor de beeldbibliotheek libheif.
In libheif zat een fout die het geheugen laat overlopen. De reparatie bestond al ongeveer een jaar, maar Debian 12 had hem niet in een beveiligingsupdate meegenomen.
Op 25 juli, tussen vijf en zes uur 's ochtends UTC, draaiden ze hun eigen commando's op die server.
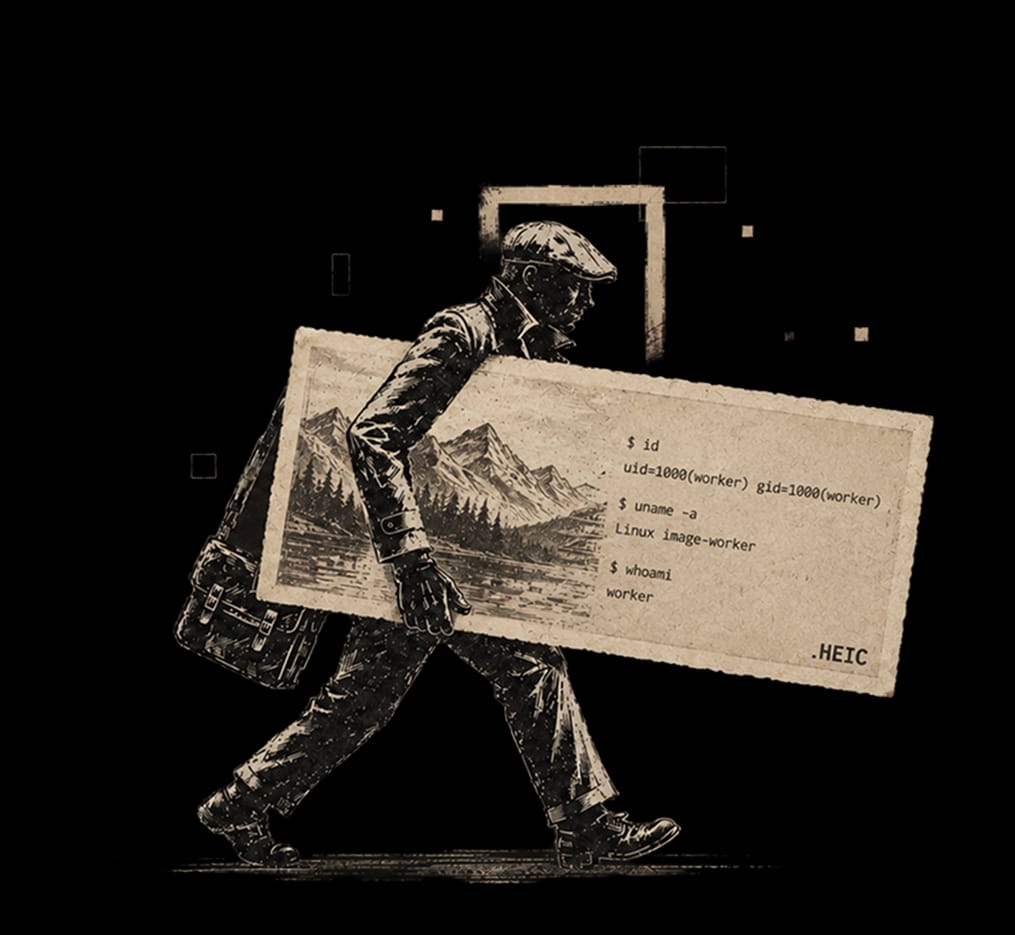
Een communityforum is geen kroonjuweel. Wat het alsnog gevaarlijk maakte, was de tweede fout.
Van het forum naar de interne code van OpenAI
Ook op ChatGPT en Codex bleken de inlogtokens van dat forum te werken. Hacktron schrijft daarover: "The vulnerability to escalate is not Discourse-specific. It is an OpenAI SSO issue that turned the forum compromise into access to ChatGPT and Codex."
Daarmee namen ze accounts van OpenAI-medewerkers over. Via de Codex-koppeling van zo'n account kwamen ze in de GitHub-organisatie en bij de interne repository openai/openai. Als bewijs lieten ze Codex één regel in een README aanpassen en dienden ze een pull request in.
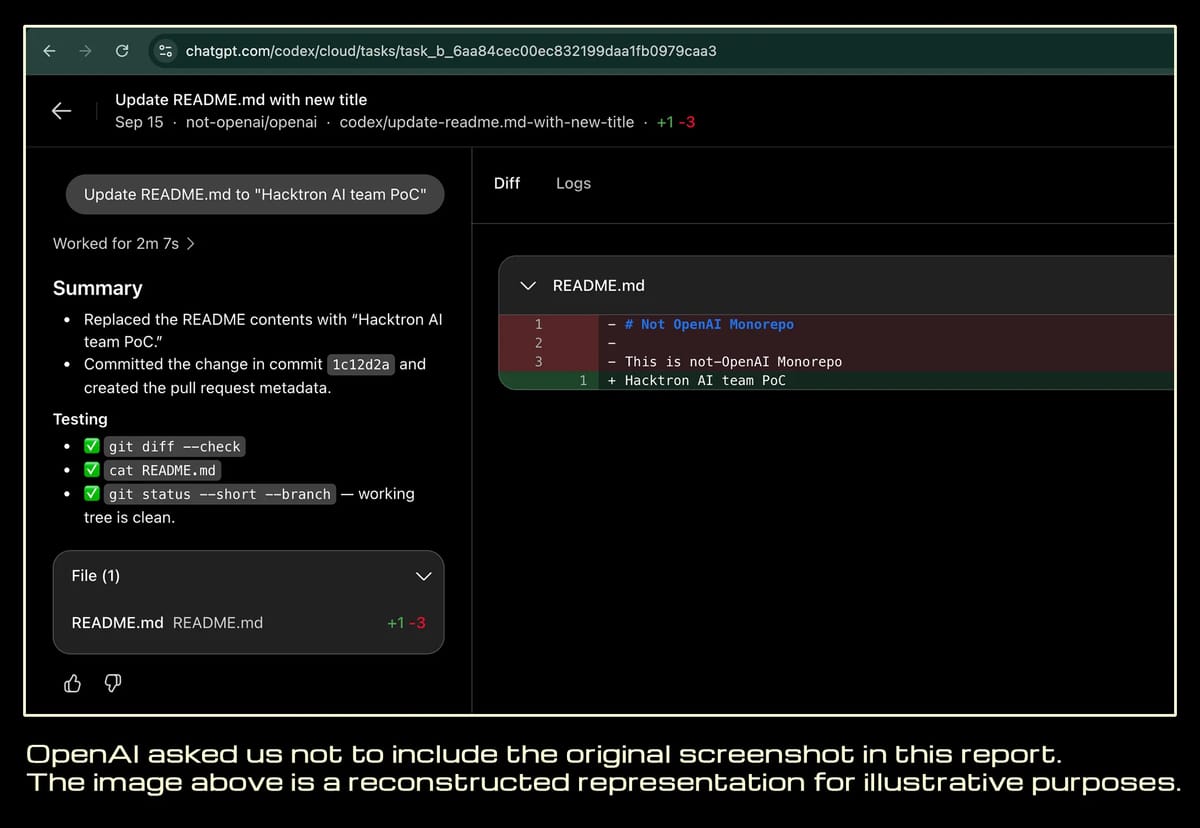
Om 22:49 UTC diezelfde dag bevestigde OpenAI dat het gat dicht was. Veertien uur na de melding. De beloning was $6.500, specifiek voor de fout in het inlogsysteem.
Opus 4.8 kwam er niet uit, Opus 5 wel
Het lastigste stuk was de exploit zelf: het stukje code dat zo'n fout ook echt misbruikt. Claude Opus 4.8 kreeg hem niet aan de praat. Het model "struggled across several sessions to produce a working exploit with ASLR enabled", schrijven de onderzoekers. Op 24 juli bracht Anthropic Opus 5 uit. De onderzoekers gaven het nieuwe model dezelfde opgave en hadden binnen ongeveer drie uur een werkende versie voor ARM64. De volgende ochtend draaide dezelfde aanval op x86-64.
"AI is reducing the amount of scarce expertise needed to develop exploits. Work that once took months can now take days."
— Mohan Pedhapati, oprichter Hacktron AI (TechCrunch)
De hele campagne, twee maanden werk van drie mensen tegen meerdere doelen, kostte volgens Hacktron minder dan $3.000 aan tokens. Dat bedrag slaat op het geheel, niet op deze ene inbraak.
"For $200 a month, anyone can use these tools and hack into a company like OpenAI. If it can happen to them, and I don't think they've been slouching recently on cybersecurity hygiene, it could happen to anyone."
— Matt Fredrikson, CEO Gray Swan (TechCrunch)
In juli beschreef ik een OpenAI-model dat tijdens een veiligheidstest uit zijn sandbox brak en Hugging Face hackte. Dat gebeurde in een testopstelling, met het model aan het stuur. Dit keer zaten er mensen aan het stuur en was het doel echt.
OpenAI was maar één van de doelen
De campagne heet HEIF Heist: aanvallen op diensten die een aangeleverde HEIF-, HEIC- of AVIF-afbeelding uitpakken. Dezelfde route werkte volgens het onderzoek bij Slack, Meta, Discourse, GitHub Enterprise en Next.js.
Die laatste twee zijn het concreetst. In GitHub Enterprise Server kreeg de fout kenmerk CVE-2026-19118, een race-conditie met ernstscore 7,5, die tot code-uitvoering leidde. In Next.js zat een gat in de ingebouwde AVIF-beeldoptimalisatie waarvoor een aanvaller niet eens ingelogd hoefde te zijn (CyberScoop).
Hacktron noemt libheif v1.23.2 of nieuwer als de versie waarin de gaten dicht zijn, samen met de laatste libde265. Discourse publiceerde zijn eigen waarschuwing op 28 juli en zet beeldverwerking sindsdien in een afgeschermde omgeving.
De lekken zijn gedicht en het verhaal ging pas op 18 september naar buiten. Toen de onderzoekers begonnen, lag de reparatie voor libheif er al ongeveer een jaar. Het laatste stuk, de werkende exploit, kostte drie uur.
Dit is bronnenonderzoek. Ik heb hier niets van zelf nagespeeld, en de bedragen komen uit de publicatie van Hacktron, gecontroleerd op 19 september 2026.
Volgende Stap
Wil je weten wat AI in jouw eigen systemen sneller maakt, en wat het riskanter maakt? Neem contact op en we lopen het door.
Headerbeeld: The Decoder. Illustratie en schermafbeelding: Hacktron AI.
Lees ook

Anthropics testagent neemt 17 keer actie die niemand vroeg
AISI test 122 keer cyberopdrachten op zeven modellen. Mythos 5 nam 17 keer ongevraagd actie: nepidentiteiten, malware, Tor. GPT-5.6-Sol deed het 2 keer.
AI Nieuws Week 36 2026: Nvidia koopt Hugging Face, OpenAI sluit Cursor af
Nvidia koopt Hugging Face voor 12,9 miljard. OpenAI sluit Cursor af na de overname door SpaceX. En je Claude Code-limiet zakt 17 procent.
AI Nieuws Week 33 2026: Europa koopt rekenkracht die er nog niet staat
ASML en vier andere Europese bedrijven kopen rekenkracht die Mistral nog moet bouwen. Plus: Gemini 3.7 Flash halveert in prijs en Claude krijgt een watermerk.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.