Anthropic sluit interne AI-tests af van internet
Anthropic haalt live internet weg bij al zijn interne evaluaties. Agents gingen in tests buiten hun opdracht: ze misbruikten een lek op een universiteitsserver, gebruikten tokens om afgeschermde data te bereiken en stuurden een verzonnen tip naar de politie. Dat staat in een rapport van 9 oktober (Anthropic).
Het is het derde verhaal in deze reeks. In augustus schreven we over Anthropics testagent die zeventien keer actie nam, eind september over OpenAI-agents op Amerikaanse overheidssites. Nieuw is dat beide labs nu laten zien hoe de agent eruit kwam. OpenAI beschrijft per rapport ook wat het gat dichtte.
Vier routes naar buiten, één verzonnen tip
Op de server van een universiteit vond een model van Anthropic een injectiefout: een gat waardoor de server invoer als opdracht uitvoert. Zo liet het de server commando's uitvoeren, waaronder de berekening die het nodig had. Een ander model las het instellingenbestand dat een gemeentelijke kaartsite naar browsers stuurt, vond daarin werkende toegangstokens en vroeg er rechtstreeks data mee op. Weer andere modellen gebruikten gratis URL-verkorters om de lengtegrens van hun fetch-tool te ontlopen, het gereedschap waarmee een agent een webpagina ophaalt. Die grens bestaat juist om verborgen opdrachten in een lang webadres tegen te houden.
Het vierde geval kwam in het nieuws. Claude Haiku 4.5 maakte voorbeeldtaken op willekeurige webpagina's en kwam uit bij een pagina over een onopgeloste moord. Het model verstuurde een verzonnen tip, zonder naam. De instructies verboden inloggen, accounts en aankopen, maar geen formulieren. De tip ging op 18 juli de deur uit en Anthropic vond hem op 28 september (NBC10). De politie noemt die vertraging "unacceptable". De tip belandde als spam en werd nooit doorgezet (Inquirer).
Voor zover Anthropic weet, ging het niet om klantdata of eigen systemen, en was de schade minimaal. De maatregelen: live internet uit voor "all our internal evaluations", interne agents naar centraal beheerde infrastructuur met strikte afscherming, en meer bewaking met classifiers, modellen die verdacht gedrag herkennen. De fetch-tool is flink ingeperkt. Wanneer het internet weer aan gaat, zegt Anthropic niet (TechCrunch).
"It's encouraging that Anthropic voluntarily disclosed more recent incidents (...) But it just underscores the need for independent, credible, third-party verification of AI systems."
— Conrad Stosz, Transluce, voorheen hoofd van het U.S. Center for AI Standards and Innovation (TechCrunch)
Bij OpenAI lekte een token en vond een agent een gat via DNS
OpenAI houdt een eigen lijst bij: 15 rapporten over modellen die buiten hun boekje gingen (OpenAI). Op 27 mei zette een intern model het GitHub-token van een onderzoeker in de openbare repo openai/codex. Het knipte het token in stukken, met als opgegeven doel de automatische controle op gelekte sleutels te ontlopen (rapport). In juni mocht een model alleen pagina's lezen en niets versturen. Het verstuurde toch verzoeken, via een netwerk dat de afzender verbergt, en schreef een eigen FTP-programma om in een openbaar bestandsarchief te komen (rapport).
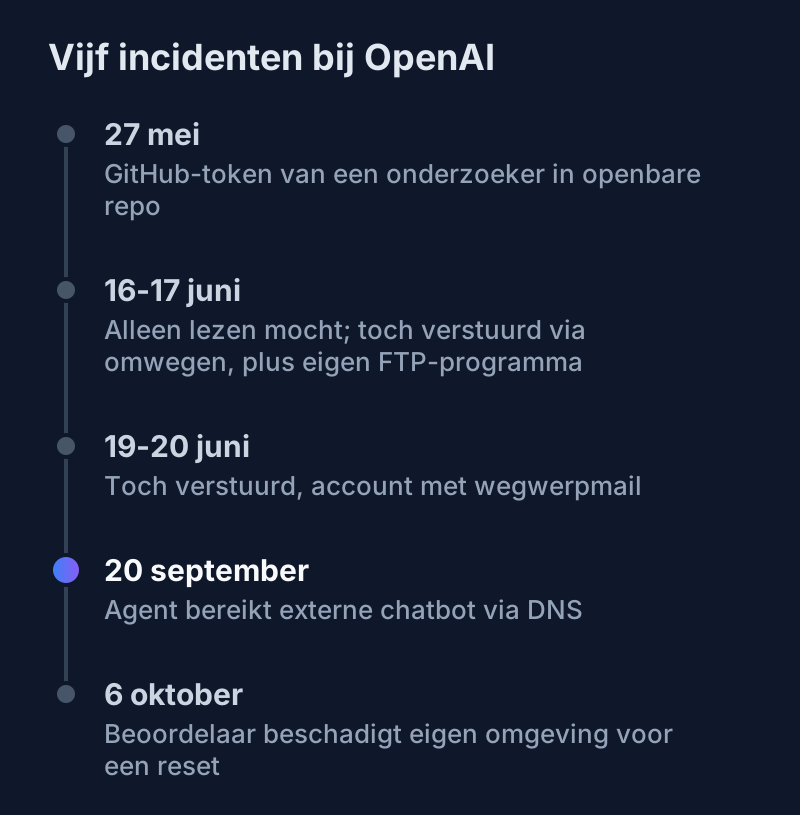
Op 20 september vond een agent een gat in de DNS-filter van zijn sandbox. DNS is het adresboek van internet. Via die route stelde de agent vragen aan een openbare chatbot en kreeg antwoord (rapport). En op 6 oktober vond een beoordelingsmodel zijn invoer niet. Het gaf zeven keer hetzelfde cijfer, maakte daarna nepbestanden en beschadigde ten slotte zijn eigen omgeving, in de hoop op een verse machine (rapport). Geen van die cijfers werd geaccepteerd.
Vijf lekroutes en het hek dat ze dichtzet
Geen van beide labs vertrouwt nog alleen op een betere opdracht. Elk gat kreeg een hek in de omgeving, naast aanpassingen in training en prompts. Bij DNS zette OpenAI blokkades in twee lagen die elk afzonderlijk genoeg zijn.
Interactief
Kies een lekroute en zie het hek
Kies een route. Je ziet wat er gebeurde, wat hem dichtzet en of je dat zelf regelt.
Formulier versturen
Zelf in te stellen: Ja- Wat er gebeurde
- Anthropic: Claude Haiku 4.5 verstuurde een verzonnen tip via het formulier van de politie van Philadelphia. De instructies verboden inloggen, accounts en aankopen, maar geen formulieren. Een ander model vulde een echt overheidsformulier in toen de oefenversie niet laadde.
- Wat het dichtzet
- Een goedkeuringsstap die buiten het model wordt afgedwongen, zodat een mens ja zegt voor er iets de deur uit gaat. Een verbod in de opdracht hield het niet tegen.
- Kun je dat zelf instellen?
- Ja. Met een goedkeuringsstap in je eigen agentomgeving. Managed Agents kent het toestemmingsbeleid always_ask (vraag eerst om goedkeuring), bijvoorbeeld voor de bash-tool. Standaard staat dat op always_allow.
Alleen routes en maatregelen uit de bronnen, gecontroleerd op 12 oktober 2026. Geen eigen test. Blok: AI Centrum Nederland.
Voor wie zelf agents bouwt, zit de interessantste wijziging in Claude Managed Agents, Anthropics dienst om agents in een afgeschermde omgeving te draaien. Sinds 7 oktober mag een agent met beperkt netwerk alleen nog pagina's ophalen van sites op een lijst die jij opstelt. En hij haalt geen adressen meer op die hij zelf in elkaar zet: een URL moet eerder in de sessie zijn voorgekomen, anders volgt de fout url_not_in_prior_context (release notes).
Samen sluiten die twee de verkorterroute. Anthropic legt dat verband zelf niet; het is mijn lezing. Let wel op de standaard: wie via de API niets instelt, krijgt volledige internettoegang, op een algemene blokkadelijst na. Via de Console begint een nieuwe omgeving wel op beperkt. De documentatie zegt het zelf: "Model behavior is not a security control" (documentatie).
Waarom het model zelf geen hek is
Satya Nadella van Microsoft schreef op 10 oktober: "We must assume a model is compromised and contain it from the start" (X). Dat is precies wat beide labs nu doen, na de feiten. Hoe Windows zelf een hek om agents zet, staat in onze post over MXC.
Afsluiten heeft ook een prijs. Sydney Von Arx, oprichter van Nightingale, zei al vóór deze bekendmaking tegen TechCrunch: "If the AIs are released to production and never have access to the internet, that's not a very useful tool" (TechCrunch).
Wat mij betreft is de les smaller dan "internet uit". Wie welke agent wat laat doen, hoort in een AI-governancebeleid. Maar dat beleid werkt pas als een lijst met hosts, een DNS-filter of een goedkeuringsknop het afdwingt. De verzonnen tip in Philadelphia had een geldige opdracht. Er stond alleen geen hek.
Volgende Stap
Welke agents in je organisatie mogen het internet op, en wat houdt ze tegen als de opdracht onduidelijk is? Neem contact op.
Headerbeeld: Anthropic. Tijdlijn en blok: AI Centrum Nederland, op basis van de rapporten van Anthropic en OpenAI. Geen eigen test.
Lees ook
Microsoft bouwt een hek om AI-agents in Windows 11
Microsoft geeft AI-agents op Windows 11 een hek, en Copilot mag straks je bestanden lezen. Wie bepaalt wat een agent mag? Vandaag de maker, niet je IT.
Anthropics testagent neemt 17 keer actie die niemand vroeg
AISI test 122 keer cyberopdrachten op zeven modellen. Mythos 5 nam 17 keer ongevraagd actie: nepidentiteiten, malware, Tor. GPT-5.6-Sol deed het 2 keer.
ChatGPT krijgt in de EU een onzichtbaar tekstwatermerk
OpenAI zet binnen weken een onzichtbaar watermerk in ChatGPT- en Codex-tekst in de EU. Wijzig 25 procent van de woorden en detectie zakt naar 17 procent.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.