Microsoft bouwt een hek om AI-agents in Windows 11
Microsoft maakte op 7 oktober Microsoft Execution Containers (MXC) algemeen beschikbaar: een hek om AI-agents in Windows 11. Een AI-agent is software die zelf stappen zet, zoals bestanden openen, code draaien of het internet op gaan. Hoe ver hij ging, bepaalde hij tot nu toe grotendeels zelf. Bij agents die MXC gebruiken, bewaakt Windows die grens.
Wie bepaalt dan wat een agent op je computer mag? Op Windows is dat vandaag de maker van de agent. Je IT-afdeling komt later.
Het besturingssysteem is de bewaker
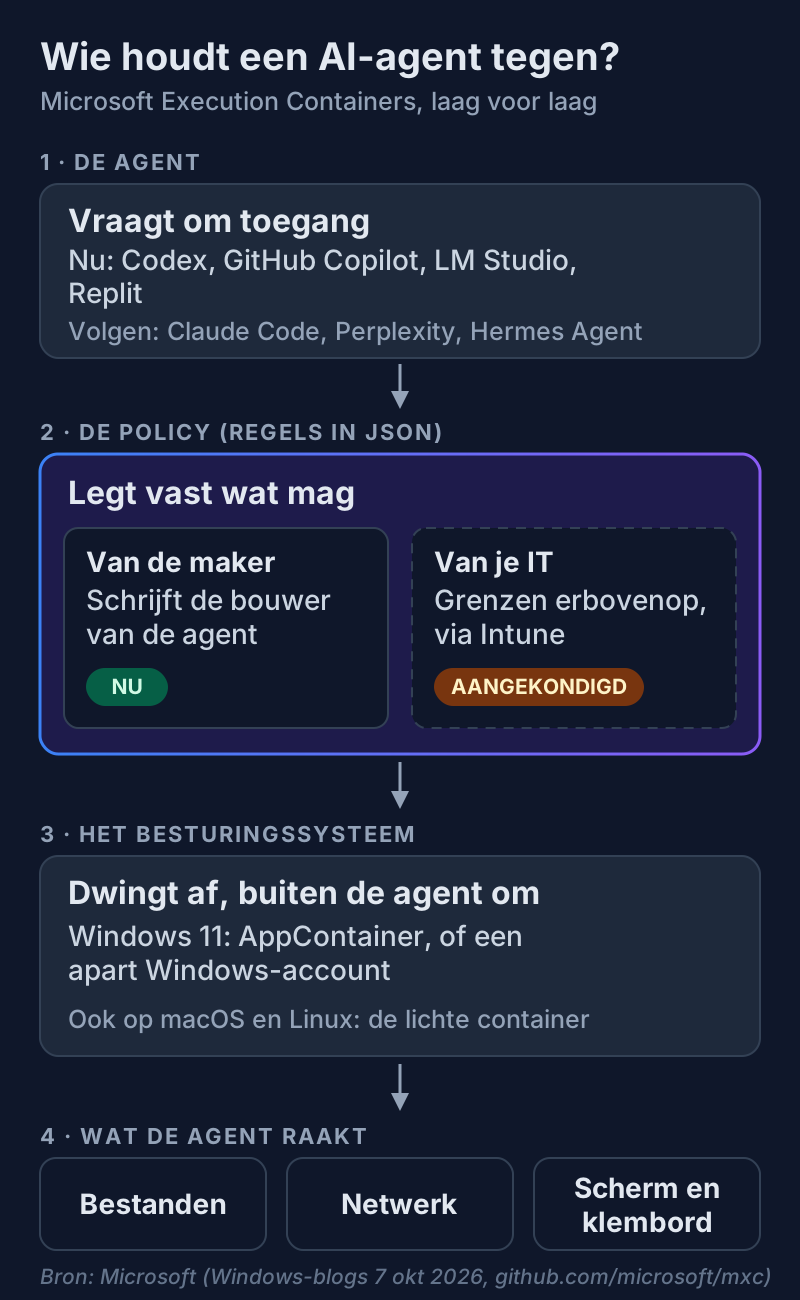
MXC is een sandbox, een afgeschermde ruimte waarin een agent draait. Wat hij daarin mag, staat in een policy: een tekstbestand met regels (in JSON). Windows dwingt die regels af, buiten de agent om.
"An agent cannot be its own security authority."
— Logan Iyer, Corporate Vice President Windows Platform + Developer, Microsoft (Windows-blog)
GitHub Copilot, OpenAI Codex, Replit en LM Studio gebruiken MXC al. Volgens Microsoft volgen Anthropic (Claude Code), Perplexity, Manus en Hermes Agent, zonder datum (Windows-blog).
Wat niet in de policy staat, blijft dicht
Per map staat vast of de agent mag lezen of schrijven. Wat ontbreekt, weigert Windows. Voor het bureaublad gaat het om het klembord, en of de agent toetsenbord en muis mag bedienen (schema).
Hoe hard het hek is, hangt af van de container. Een process container is de lichtste: de agent draait in jouw eigen Windows-sessie, achter een hek dat AppContainer heet. Die soort container werkt ook op macOS en Linux (GitHub). Een session container zet de agent onder een apart Windows-account, met een eigen bureaublad en klembord.
Vooraf weten welke mappen een agent nodig heeft, is lastig. Daarom kent MXC drie standen. Enforcement (afdwingen) blokkeert wat niet mag. Learning (leren) blokkeert ook, maar schrijft elke weigering in een JSON-rapport. Permissive (toelaten) laat door wat de policy zou weigeren en legt het alleen vast. Dat rapport bestaat alleen op Windows, in een process container (documentatie).
In het blok hieronder bouw je zelf zo'n policy.
Interactief
Het hek om een AI-agent, schakelaar voor schakelaar
Projectmapfilesystem
Internetnetwork.egress
Klembordui.clipboard
Toetsenbord en muis bedienenui.injection
ModusprocessContainer
De agent kan
- Bestanden in de projectmap lezen
De agent kan niet
- Bestanden in de projectmap wijzigen
- Bij mappen die niet in de policy staan
- Iets op internet bereiken
- Verbindingen van buiten aannemen
- Vensters openen of het bureaublad gebruiken
- Het klembord gebruiken
- Toetsenbord en muis overnemen
Toon de JSON
{
  "version": "1.0.0",
  "containment": "processcontainer",
  "process": {
    "commandLine": "agent.exe"
  },
  "network": {
    "egress": {
      "default": "deny"
    },
    "ingress": {
      "default": "deny",
      "hostLoopback": "deny"
    }
  },
  "ui": {
    "disable": true
  },
  "filesystem": {
    "readonlyPaths": [
      "C:\\Projecten\\offerte"
    ]
  }
}
Dit is de policy van de maker van de agent. Beheer door je IT-afdeling via Intune is aangekondigd ("soon"), maar nog niet beschikbaar. Een voorbeeld met voorbeeldpaden, geen productiebeleid. Velden uit het MXC-schema; het IP-adres komt uit de MXC-voorbeelden.
Gebouwd door AI Centrum Nederland op Microsofts MXC-schema 1.0.0, de Windows-blogs en de uitleg van GitHub en Microsoft van 7 oktober, en Apples ontwikkelaarsnieuws van 2 oktober 2026. Geen eigen test.
Beheer door IT heeft nog geen datum
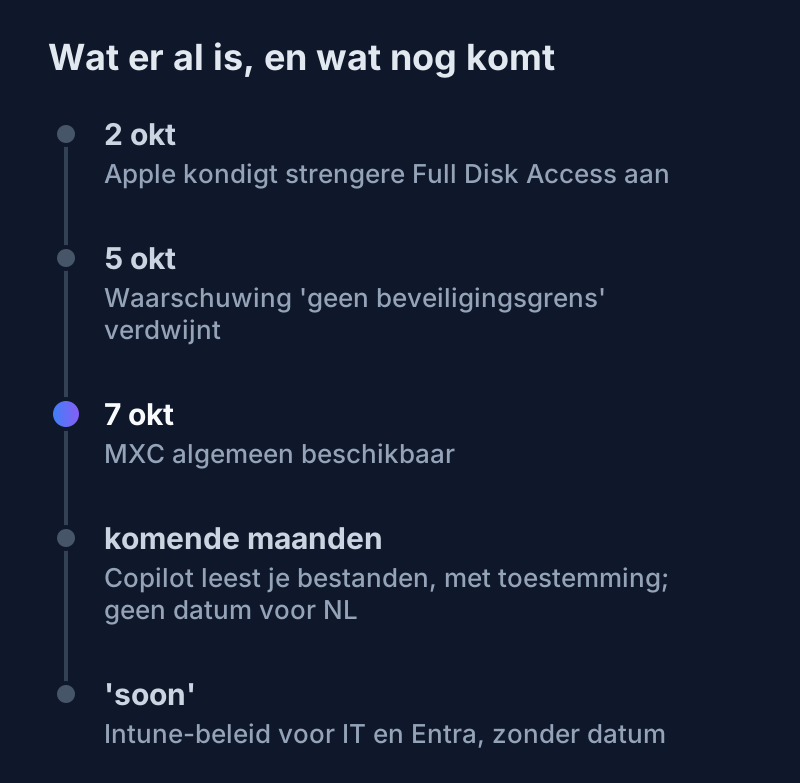
De maker van de agent legt vast welke bestanden en netwerkadressen zijn agent nodig heeft. Een organisatie moet daar straks eigen grenzen bovenop kunnen zetten met Intune, Microsofts systeem om apparaten centraal te beheren. Dat Intune-beleid komt "soon". Entra, Microsofts inlogsysteem, moet agentactiviteit gaan scheiden van wat de gebruiker doet. Ook "soon" (Windows-blog).
Copilot krijgt je bestanden als je ja zegt
Op Copilot+ pc's, computers met een eigen AI-chip, gaat Copilot lokaal werken. Met jouw toestemming ("with your permission") mag hij bestanden en recente activiteit lezen. Hij kan dan bestanden ordenen, problemen oplossen en coderen, deels met lokale modellen (Pavan Davuluri, Microsoft). Of elke lokale actie daarbij in een MXC-container draait, is open.
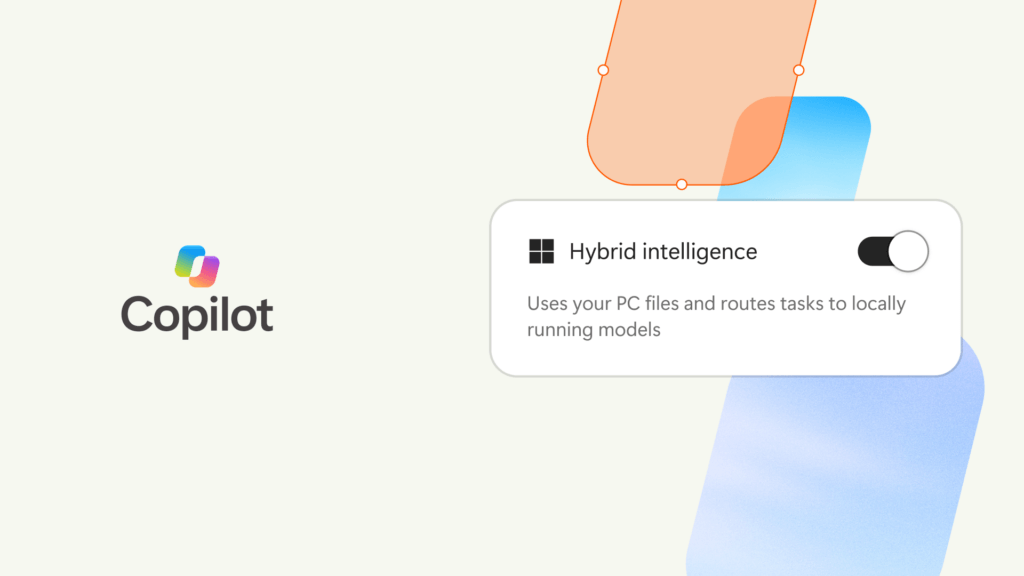
De uitrol moet de komende maanden beginnen ("in the coming months") en kan per markt verschillen. Nederland en de EU staan er niet bij. Een eerdere agentfunctie, Copilot Actions, ging in november 2025 naar testers wereldwijd, behalve in de EER: de EU plus Noorwegen, IJsland en Liechtenstein (Microsoft).
Apple legt de keuze bij de gebruiker
Full Disk Access is de macOS-instelling die een app bij vrijwel alles laat: bestanden, mail, berichten, browsergeschiedenis. Apple kondigde op 2 oktober aan dat je die toegang straks alleen met een heel bewuste handeling geeft ("very explicit user action"). Het bedrijf noemt twee redenen: sommige ontwikkelaars gebruiken die toegang op riskante manieren, en het risico groeit naarmate AI-agents zelfstandiger worden (Apple). Een datum en een lijst met apps ontbreken.
Op 19 september meldde Inc.-columnist Jason Aten dat Meta's Muse zijn Berichten had gesynchroniseerd, terwijl Full Disk Access volgens hem uit stond (TNW). Meta ontkent.
Het hek heeft gaten, volgens Microsoft zelf
Tot 5 oktober stond op de uitlegpagina van MXC een waarschuwing: "no MXC profiles should be treated as security boundaries currently". Geen enkel profiel gold dus als beveiligingsgrens. Dezelfde tekst beloofde dat te ruime policies vóór algemene beschikbaarheid opgelost zouden zijn. Twee dagen voor de lancering verdween de waarschuwing (GitHub). Of die belofte is ingelost, zegt Microsoft niet. Een onafhankelijke test van versie 1.0 heb ik niet gevonden.
Ook GitHub Copilot laat niet alles aan Windows over. Zijn ingebouwde bestandstools toetst de agent zelf aan de policy: "those checks aren't OS-enforced", schrijven GitHub en Microsoft (uitleg).
Netwerkregels kennen alleen IP-adressen, geen domeinnamen (voorbeelden). Een IP-adres is het nummer achter een website. Eén site op naam toestaan vraagt een eigen proxy, een tussenstation dat het verkeer filtert (schema). En de audit-stand, waarmee je onderzoekt wat een agent doet, zet het hek open: "turns off all sandbox security" (GitHub). Dat agents buiten hun opdracht gaan, is geen theorie.
Wie het hek levert, beheert het ook
Ik denk dat agentbeheer op Windows een licentievraag wordt. Microsoft koppelt het aan Intune, Entra en Agent 365, zijn beheerdienst voor agents. In een voetnoot staat: "Governance at scale may require additional services" (Microsoft). Dat kan extra geld kosten. Op de Mac beslist de gebruiker, per app.
Wie welke agent wat mag laten doen, was tot nu toe een afspraak op papier, zoals in een AI-governancebeleid. Op Windows wordt het een instelling die het systeem afdwingt. Alleen schrijft vandaag de maker van de agent die instelling, niet de organisatie die hem gebruikt.
Volgende Stap
Welke agents draaien er al op de laptops in je organisatie, en wie zet hun grenzen? Neem contact op.
Beelden: Microsoft. Schema, tijdlijn en blok: AI Centrum Nederland. Geen eigen test.
Lees ook
Onzichtbare tekst in Word kaapt Copilot en verspreidt zichzelf
Een onderzoeker verstopte instructies in een Word-bestand. Copilot voerde ze uit en schreef ze door naar nieuwe documenten. Microsoft kreeg 144 dagen.
Anthropic sluit interne AI-tests af van internet
Anthropic sluit al zijn interne tests af van internet nadat agents hun grenzen omzeilden. Vijf lekroutes uit de bronnen, met het hek dat elk dichtzet.
Belastingdienst stopt met de Microsoft 365-cloud
De Belastingdienst stopt met de Microsoft 365-cloud en kiest eigen servers en open source. Het kabinet erkent dat de CLOUD Act met de AVG kan botsen.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.