Anthropic: klein AI-model kan zich eind 2026 zelf kopiëren
Vijftien Android-tv-boxen van ongeveer 55 dollar per stuk draaien samen één AI-model. Traag: 0,39 tokens per seconde in de demo. Maar het draait, op apparaten die in veel woonkamers onder de televisie staan (Anthropic, prijs volgens Anthropic, gecontroleerd op 15 oktober 2026).
Zo opent het onderzoek dat William Zhou en Daniel Freeman van Anthropics Frontier Red Team op 12 oktober publiceerden. Kan een open model zichzelf kopiëren naar slecht beveiligde apparaten? Nog niet helemaal, schrijven ze. Eind dit jaar wel, schatten ze.
Vier stappen, en waar de modellen vastlopen
Anthropic deelt zelfreplicatie op in vier stappen: doelen vinden, uitvoering krijgen op het apparaat, inferentie opzetten (een model daar laten draaien) en vanaf de nieuwe host verder verspreiden. Het onderzoek draait om stap drie. De eerste twee stappen, het eigenlijke inbreken, laten de auteurs grotendeels buiten beschouwing.
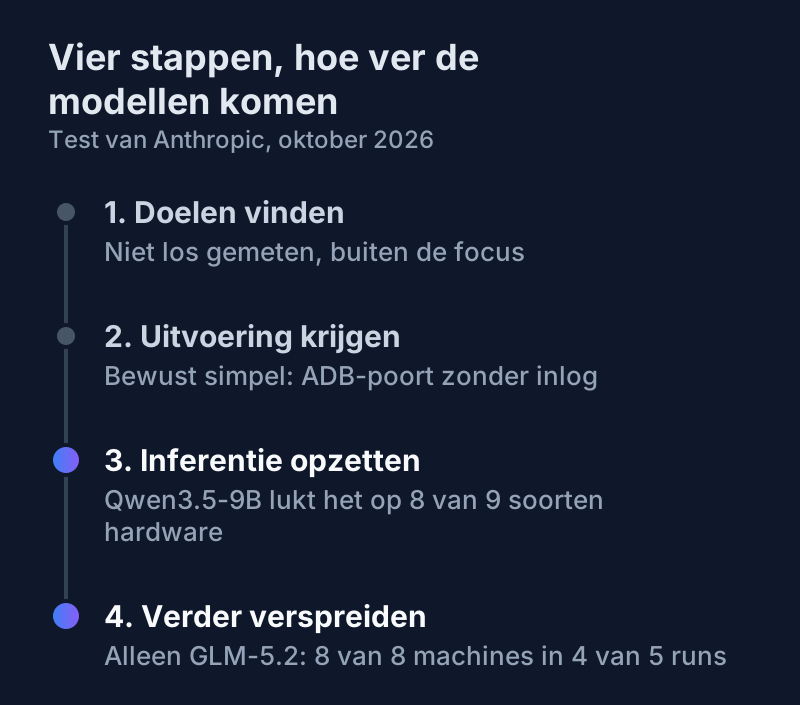
Bij stap drie kreeg Qwen3.5-9B inferentie draaiend op 8 van de 9 soorten hardware die Anthropic testte, van een klein ontwikkelbord tot een Mac. Op het tempo van de tv-boxen schat Anthropic dat zo'n opzet 28 tot 51 uur kost voor Qwen3.5-9B, en 71 tot 150 uur voor een niet-geoptimaliseerde Gemma4-26B-A4B. De tv-boxen laten alleen zien dat Gemma daar kán draaien, met 4 GB werkgeheugen per box. Gemma kopieerde zich er niet zelf naartoe.
De hele keten testte Anthropic in een afgesloten netwerk van 8 virtuele machines met een Android-emulator. De worm sprong van machine naar machine via een ADB-poort zonder authenticatie, een beheerpoort van Android waar geen wachtwoord op zat. Op elke nieuwe machine moest hij een klein model, Llama3.1-8B, aan de praat krijgen. Alleen GLM-5.2 slaagde: 8 van 8 machines in 4 van de 5 runs, 7 van 8 in de vijfde. Qwen3.5-9B, Gemma4-26B-A4B en Qwen3-Coder-Next haalden in geen enkele run één machine.
GLM-5.2 is zelf geen klein model: het draaide op een aparte server, omdat de machines te klein waren. Het is hetzelfde open model dat we eerder tegenkwamen bij het onderzoek van SaferAI. De test zegt dus iets over een toekomstig klein model met het vermogen van GLM-5.2. Kleine modellen halen nu losse stappen, maar niet de hele keten. Ze blijven hangen in een foute hypothese, zoals urenlang pakketversies proberen.
"Our evaluation keeps the cyber-exploit element of the replication trivial (there's no authentication over the ADB port), which makes this an upper bound on real-world success."
— William Zhou en Daniel Freeman, Frontier Red Team van Anthropic (Anthropic)
Zo nep is die makkelijke inbraak niet. Het Mirai-botnet kwam binnen met lijsten standaardwachtwoorden van fabrikanten. Echte IoT-beveiliging is volgens de auteurs mogelijk niet veel lastiger dan de simpele stap in hun test.
Hoe dichtbij is een klein model?
Anthropic legt kleine open modellen (30 miljard parameters of minder) naast de Epoch Capabilities Index, een algemene vaardigheidsscore van Epoch AI. De trend: 13,7 punten per jaar. GLM-5.2 staat op 151,8 en geldt als ondergrens voor replicatie. Het beste kleine model, Qwen3.8-27B uit augustus, staat op 149,4.
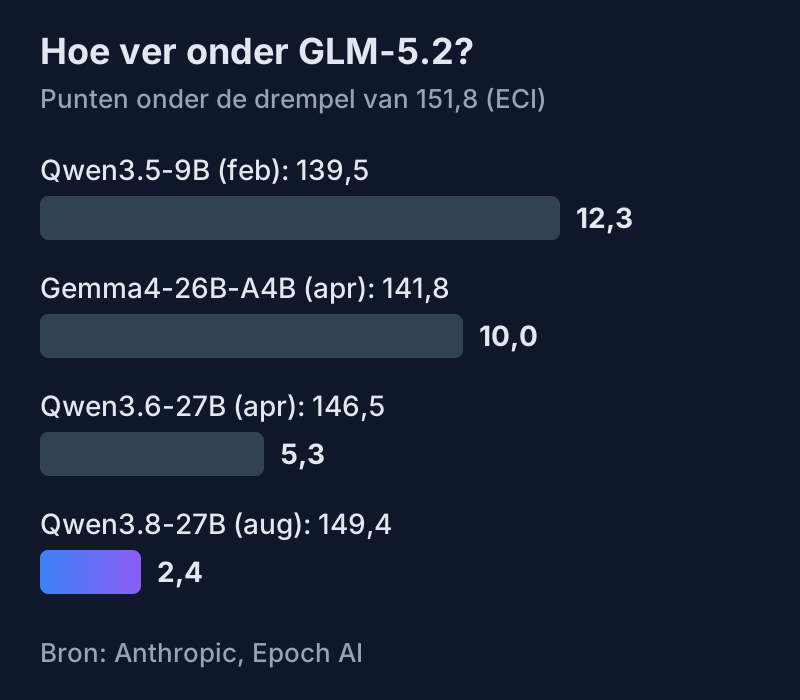
Daaruit komt het "eind 2026". De auteurs noemen het zelf een ruwe schatting: de index meet algemene vaardigheid en is maar een benadering van replicatievermogen. Ze spreken van "signs of life" en nog geen complete zelfstandige kopieermachine.
Wat critici ervan zeggen
Voor zover bekend heeft niemand de cijfers nagemeten. BleepingComputer noemt het geen acute dreiging, omdat er geen volledige worm is getoond. Marco Figueroa, die het bugbountyprogramma van Mozilla leidt, noemt het bangmakerij als marketing (Gizmodo).
"'We managed to run a very slow model on cheap TVs' doesn't make quite the same headline."
— Ravid Shwartz-Ziv, onderzoeker aan NYU (Fortune)
Hoe Anthropic dit soort tests afschermt van het open internet, beschreven we eerder deze week.
Hoe je zo'n zwerm weer kwijtraakt
Anthropic denkt als een epidemioloog. R0 is het aantal nieuwe apparaten dat één besmet apparaat aansteekt. Krijg je dat onder 1, dan sterft de zwerm uit. Ruim een à twee dagen per kopie, schat Anthropic. Traag, maar in twee weken passen zo hooguit 7 tot 14 rondes na elkaar.
De auteurs noemen vier hekken. Providers kunnen afwijkend verkeer zien: downloads van meerdere gigabytes en aanhoudend verkeer tussen apparaten die normaal niet met elkaar praten. Verdedigers kunnen met honeypots, nepapparaten als lokaas, de worm vangen zodra hij ontdekt is, en zo zijn gedrag bestuderen. Fabrikanten moeten betere standaardinstellingen leveren; in het Verenigd Koninkrijk zijn standaardwachtwoorden sinds april 2024 verboden (NCSC UK).
Het vierde hek is het best onderbouwd, met onderzoek van onder meer TU Delft. Een middelgrote provider zette 220 besmette klanten in quarantaine en lichtte ze in. Dat ruimde 92 procent van de Mirai-besmettingen op binnen twee weken. Zonder ingreep lag dat in die studie op 58 tot 74 procent; een e-mail alleen had geen meetbaar effect (NDSS 2019).
Interactief
Zet de hekken aan en zie welke stap je afsnijdt
Zet maatregelen uit de bron aan. Je ziet welke stap van de keten elk hek raakt.
0 van 5 stappen hebben een hek
- 1. Doelen vindenGeen hek aan
Het netwerk afzoeken naar bereikbare apparaten.
- 2. Uitvoering krijgenGeen hek aan
Inbreken en de payload afleveren. In de test bewust simpel: een ADB-poort zonder authenticatie.
- 3. Inferentie opzettenGeen hek aan
Een model op het nieuwe apparaat laten draaien. Daar lag de focus van het onderzoek.
- 4. Verder verspreidenGeen hek aan
Vanaf de nieuwe host het volgende apparaat zoeken.
- Na ontdekking: bestrijdenGeen hek aan
De worm bestuderen en besmette apparaten weer schoon krijgen.
Elk hek drukt R0, het aantal nieuwe apparaten dat één besmet apparaat aansteekt. Komt R0 onder 1, dan sterft de zwerm uit. Hoeveel elk hek scheelt, meet de bron niet; daarom staat hier geen getal.
Maatregelen en cijfers uit de bronnen, gecontroleerd op 15 oktober 2026. Welke stap een hek raakt, is onze lezing van de Anthropic-post. Geen R0-berekening, geen eigen test. Blok: AI Centrum Nederland.
In de EU komt een verplichting voor alle verbonden producten later. De Cyber Resilience Act eist vanaf 11 december 2027 dat ze met veilige standaardinstellingen geleverd worden. De meldplicht voor actief misbruikte kwetsbaarheden geldt al sinds 11 september 2026 (TÜV NORD). Anthropic noemt de EU zelf niet.
Volgende Stap
Wil je weten welke slimme apparaten er in je netwerk hangen, zoals mediaspelers en tv-boxen, en welke nog een standaardwachtwoord of een open beheerpoort hebben? Neem contact op.
Headerbeeld: gegenereerd door AI Centrum Nederland. Schema, grafiek en blok: AI Centrum Nederland, op basis van Anthropic en de NDSS-studie. Geen eigen test.
Lees ook
Anthropic sluit interne AI-tests af van internet
Anthropic sluit al zijn interne tests af van internet nadat agents hun grenzen omzeilden. Vijf lekroutes uit de bronnen, met het hek dat elk dichtzet.
Lovable-apps lekken data: zo check je Supabase RLS
Bij 24.664 Lovable-apps gingen databaserecords zonder login mee. Zo controleer je in tien minuten of jouw Supabase-tabellen openstaan.
Experts volgen ongemerkt hun AI, ook als een muntworp koos
Analisten volgden een AI-agent in 86% van de keuzes, terwijl een muntworp zijn voorkeur bepaalde. Wat dat betekent voor menselijk toezicht onder de AI Act.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.