Inbraak bij Fireworks lekt AI-chats van Notion-klanten
Het lek zat twee schakels verderop
Wie in Notion een vraag aan de AI stelt, praat niet alleen met Notion. Achter die chat zit een rij leveranciers die de modellen draaien. Eén daarvan is Fireworks AI, een Amerikaans bedrijf met meer dan tienduizend klanten (The Record), waaronder Cursor en Harvey (TechCrunch).
Bij Fireworks ging het mis. Op 23 oktober werd een cloudleverancier gehackt waar Fireworks zijn ontwikkelmachines draait. Een dag later gebruikte de aanvaller die toegang om bij Fireworks zelf binnen te komen. Volgens Fireworks gaat het om een financieel gemotiveerde groep die gestolen toegang tot taalmodellen doorverkoopt. Het is de tweede inbraak bij het bedrijf in twee maanden: in begin oktober lekten al API-sleutels van klanten.
Notion gebruikte Fireworks onder meer voor Insights, een functie die beheerders laat zien hoe hun team AI gebruikt. Daarvoor stuurde Notion opgeslagen AI-vragen en -antwoorden naar Fireworks om te laten indelen. Bij die transcripten konden de aanvallers komen. Het gaat om alles wat in de chat stond: wat de gebruiker typte en wat het model terugschreef.
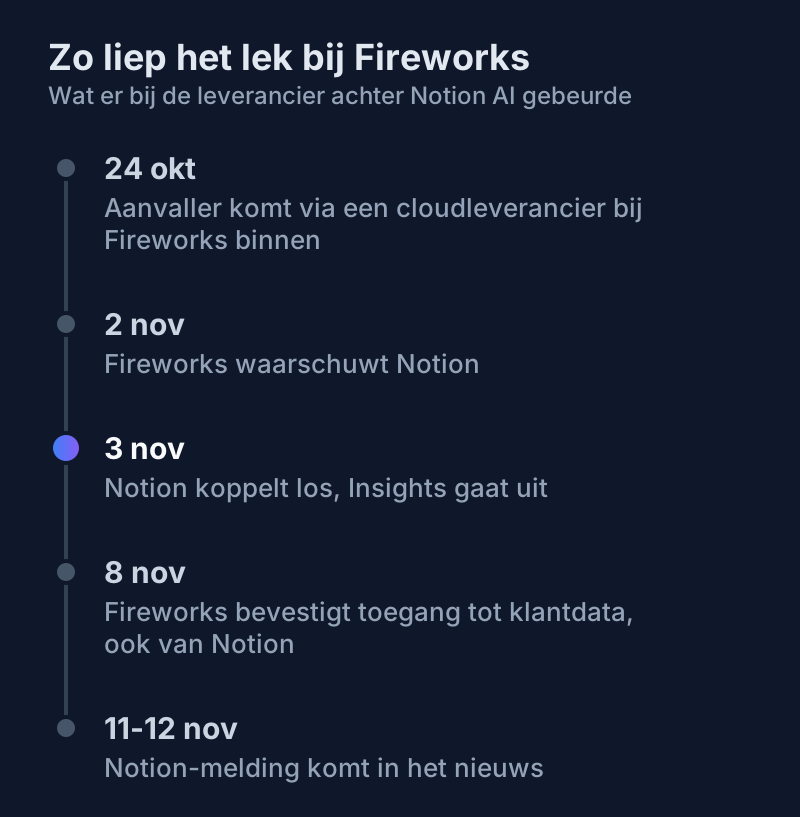
Op 2 november waarschuwde Fireworks Notion. Een dag later koppelde Notion de leverancier los, liet de data bij Fireworks wissen en zette Insights uit. Op 8 november bevestigde Fireworks dat aanvallers bij klantdata waren gekomen, ook die van Notion-gebruikers (BleepingComputer).
"Nul dataretentie", op papier
De pijnlijkste zin in Notions melding gaat over een belofte. Fireworks had contractueel toegezegd niets te bewaren van wat Notion stuurde. Dat bleek niet te kloppen.
"Unfortunately, during our investigation we learned that data was retained from the Fireworks endpoints that we used."
— Notion, melding over het incident (Notion)
Een reactie van Fireworks op dat verwijt vond ik niet. In het eigen bulletin noemt Fireworks Notion niet bij naam. Een woordvoerder deed dat wel tegenover Bloomberg: het bedrijf werkt samen met "Notion, Cursor and others" om het incident af te handelen (Bloomberg via Insurance Journal). CEO Lin Qiao zei tegen The Register waar de aanvallers volgens haar niet op uit waren.
"From what we see attackers are not after weights."
— Lin Qiao, medeoprichter en CEO Fireworks AI (The Register)
Gewichten zijn het getrainde model zelf. Voor Notion-klanten is dat een schrale troost: bij hen ging het om de chats.
Notion relativeert ook. Voor de meeste getroffen workspaces stond er in de transcripten niets bij dat naar een workspace, gebruiker of bedrijf wijst. Pagina's en databases zijn niet geraakt, AI-vergadernotities alleen als iemand ze in een chat plakte. Maar Notion schrijft er zelf bij dat klanten de data moeten behandelen alsof die op straat ligt. Wie wachtwoorden, API-sleutels of andere inloggegevens in Notion AI heeft geplakt, moet die volgens Notion meteen vervangen. Workspace-eigenaren zien onder "Security incident review" welke leden zijn geraakt. Wie geen bericht kreeg, hoort volgens Notion niet bij de getroffen groep.
Een subverwerker die je nooit zag
Wat mij betreft is dit belangrijker dan het percentage. Een Nederlandse MKB'er die Notion gebruikt, heeft een overeenkomst met Notion. Fireworks kent hij niet. Toch staat het bedrijf gewoon op Notions lijst van subverwerkers, met als verwerkingslocatie "Global".
Onze duiding (AVG). Voor persoonsgegevens in zijn eigen workspace is die MKB'er de verwerkingsverantwoordelijke. Notion is verwerker, Fireworks een subverwerker. Artikel 28 van de AVG staat een verwerker alleen toe een andere verwerker in te schakelen met toestemming van de klant, vaak een algemene toestemming in de voorwaarden, met een seintje bij wijzigingen (AVG, art. 28). Faalt de subverwerker, dan blijft de eerste verwerker volledig aansprakelijk tegenover de klant.
De meldplicht schuift niet mee de keten in. Artikel 33 legt de melding bij de Autoriteit Persoonsgegevens bij de verwerkingsverantwoordelijke, binnen 72 uur na ontdekking als dat kan, tenzij een risico voor de betrokkenen onwaarschijnlijk is (AVG, art. 33). De verwerker moet de klant alleen "zonder onredelijke vertraging" inlichten. Dat schrijft ook de AP op haar pagina over de meldplicht datalekken.
De klok van een Notion-klant begint dus pas te lopen als Notion belt. Of Notion Europese klanten of toezichthouders apart heeft ingelicht, staat nergens. De melding noemt de AVG niet, en geen van de artikelen die ik las doet dat. Of een chat zonder naam of workspace erbij persoonsgegevens bevat, hangt af van wat erin getypt is. Een sollicitatiebrief die iemand door Notion AI liet herschrijven, bevat ze wel.
In oktober schreef ik over Onze.nl: ook daar draaide een taalmodel van een ander bedrijf mee, als subverwerker die de klant niet koos. Bij de Lovable-apps lag het lek begin november nog bij de klant zelf, in zijn eigen database-instellingen. Bij Notion lag het bij een bedrijf dat op geen enkele factuur van de klant staat.
Dit stuk is bronnenonderzoek: we hadden geen toegang tot een getroffen workspace en testten niets zelf.
Volgende Stap
Weet je niet welke AI-leveranciers er achter de tools in je organisatie zitten, of wie bij een lek de melding doet? Neem contact op, dan zetten we de keten samen op papier.
Headerbeeld: BleepingComputer. Tijdlijn: AI Centrum Nederland, op basis van Notion, Fireworks, BleepingComputer en TechCrunch.
Lees ook
Lovable-apps lekken data: zo check je Supabase RLS
Bij 24.664 Lovable-apps gingen databaserecords zonder login mee. Zo controleer je in tien minuten of jouw Supabase-tabellen openstaan.
Claude Meetings: AI-notulist voor Google Meet, niet Teams
Claude Meetings notuleert sinds 12 november in Google Meet, voor Team en Enterprise. Op Team staat hij ook bij externen aan. Wat zegt de AVG?
IBM geeft AI-agents eigen identiteit en kortlevende sleutels
IBM en HashiCorp Vault geven AI-agents een eigen identiteit en sleutels die vanzelf verlopen. Wat Entra Agent ID al biedt, en drie vragen per agent.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-scan in 3 minuten en krijg een kansenkaart: twee kansen in uren per week, met een plan voor 90 dagen.