IBM geeft AI-agents eigen identiteit en kortlevende sleutels
IBM wil dat elke AI-agent een eigen paspoort krijgt, met een eigenaar erop, en sleutels die vanzelf verlopen. Dat kondigde het bedrijf op 27 oktober aan op TechXchange in Atlanta (IBM).
Een Nederlands MKB-bedrijf draait zelden IBM. Wie agents bouwt in Microsoft 365 of n8n, krijgt wel dezelfde drie vragen. Van wie is de agent? Met welke sleutel werkt hij? Kun je hem uitzetten?
Sleutels per taak zijn er, de noodknop nog niet
Agent Identity houdt per agent bij wie de eigenaar is, in welke fase hij zit en wat hij mag. Dat deelt het met HashiCorp Vault, de sleutelkluis die IBM sinds de overname in huis heeft. Vault geeft de agent kortlevende sleutels die hem beperken tot wat hij nodig heeft. OpenShell, de agentomgeving van NVIDIA (uitleg), is volgens IBM ook gekoppeld.
| Onderdeel | Status |
|---|---|
| Agent Identity met Vault 2.2 | Algemeen beschikbaar |
| Orchestrate Discover en Contain | Tech preview |
Tech preview is een vroege proefversie. De kill switch, waarmee je elke agent kunt stilleggen, zit in Contain. Wat nu werkt, is smaller: valt een actie buiten de rechten van de agent, dan weigert Vault de toegang en stopt de sessie direct (IBM, Techzine).
Een deel is niet nieuw. Kortlevende sleutels zitten al jaren in Vault, en het agentbeheer is sinds september algemeen beschikbaar in Vault Enterprise 2.1 (HashiCorp). Versie 2.2 voegt volgens IBM eigen accounts voor agents toe en sleutels die zichzelf vernieuwen. De gratis Community-versie heeft het niet (HashiCorp), en een prijs noemen IBM en HashiCorp niet.
Identiteit is niet hetzelfde als toegang
Een paspoort zegt wie je bent, een sleutelbos welke deuren opengaan. Vault scheidt die twee: naast de identiteit houdt een register bij of de agent is goedgekeurd en welke regels gelden (HashiCorp-documentatie).
Een agent werkt nu vaak met de inlog van een mens of een vaste API-sleutel. Zo'n sleutel opent alles en blijft geldig tot iemand ingrijpt. IBM noemt zo'n langlevende sleutel met te veel rechten een risico, zodra een agent gekaapt wordt of buiten zijn taak gaat. Bij ConnectWise logde de aanvaller in met het geheim van een app, en de tweestapsverificatie hield niets tegen.
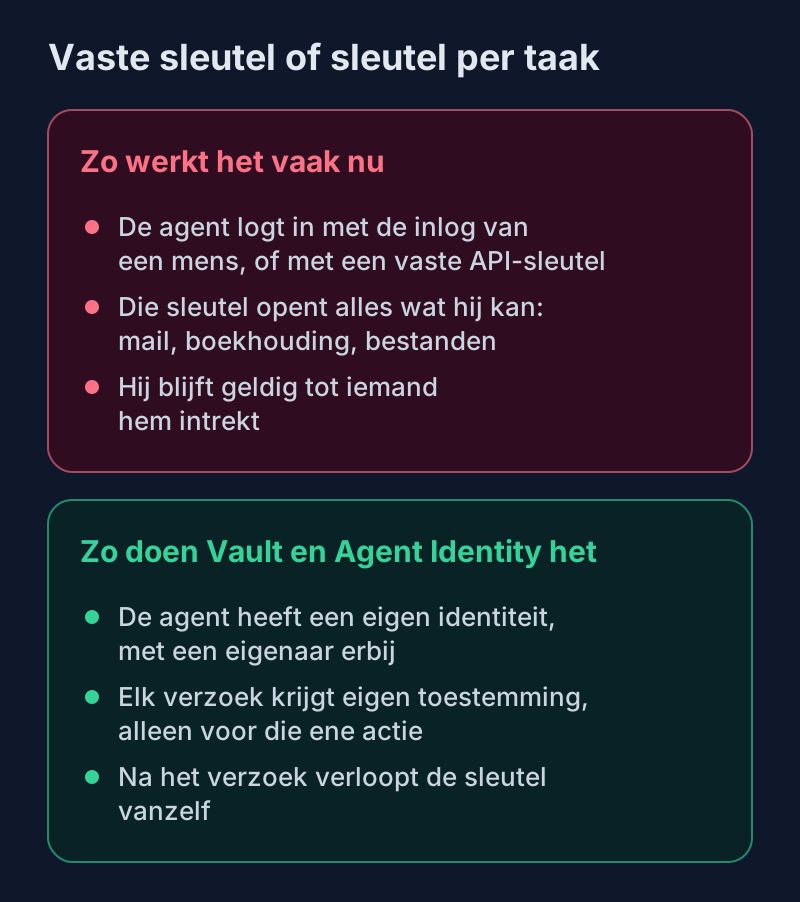
Vault draait dat om. De agent vraagt per verzoek toegang en noemt daarbij precies welke actie hij wil. Vault maakt daar een token van dat alleen bestaat zolang het verzoek loopt, en bewaart het niet (HashiCorp-documentatie).
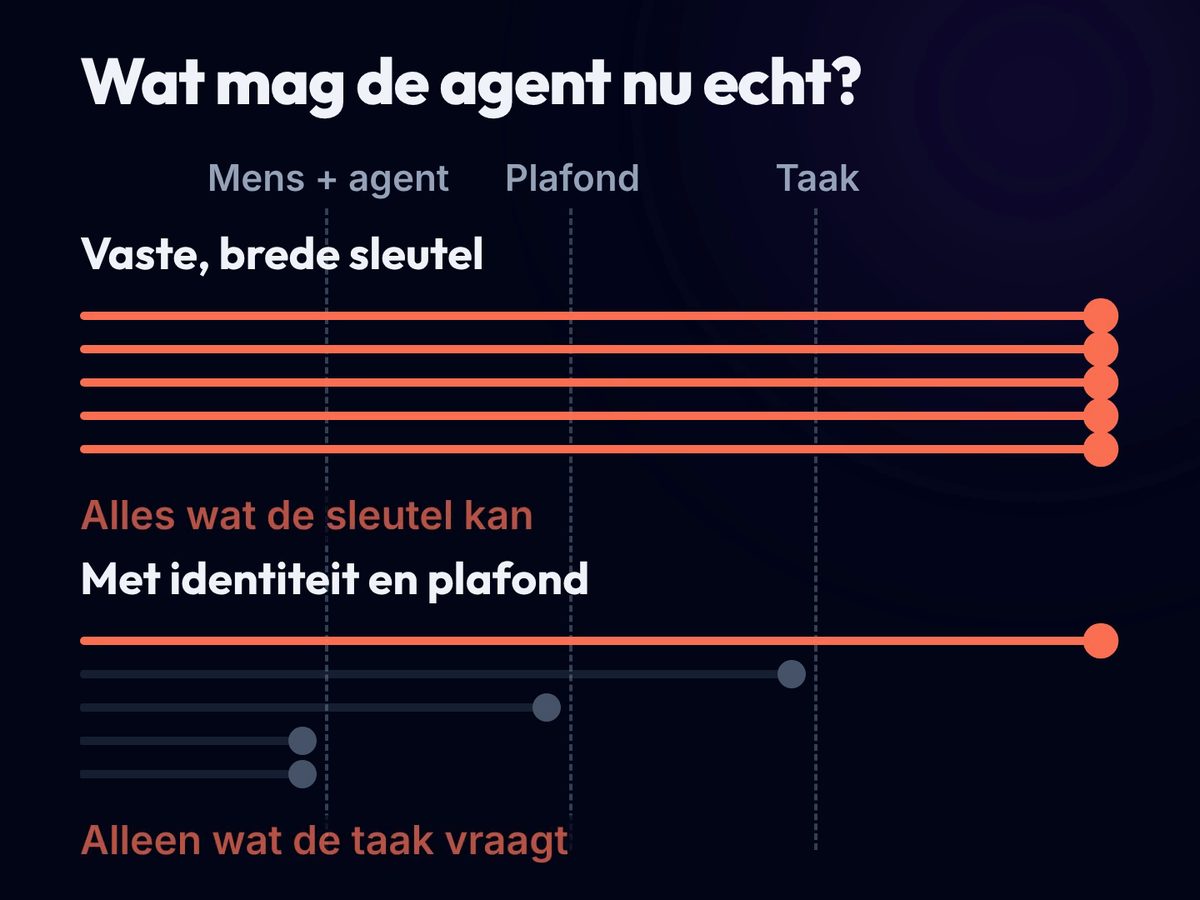
Werkt de agent namens een mens, dan komt er een plafond bij, de ceiling policy. Denk aan een bankpas met daglimiet: ook met meer op de rekening haalt de pas er niet meer af. Het plafond kan rechten alleen beperken, nooit toevoegen. Een actie mag pas als drie beleidslagen ja zeggen (mens, agent en plafond) en het verzoek van dat moment die actie ook noemt (HashiCorp).
Wat Microsoft-klanten al hebben: Entra Agent ID
In Microsoft 365 is Entra Agent ID sinds dit voorjaar algemeen beschikbaar (Microsoft Learn). Identiteit, register en blokkeren of verwijderen zitten er zonder extra licentie in (Microsoft).
Elke agent in Entra heeft verplicht een sponsor: een collega of groep die zakelijk verantwoordelijk is. De sponsor kan de agent uitschakelen; weer aanzetten kan alleen een technische eigenaar of beheerder (Microsoft Learn).
Voor Conditional Access (de regels die bepalen wanneer een inlog wordt toegelaten) en levenscyclusbeheer van agents is Agent 365 nodig. Dat kost € 13,00 per gebruiker per maand, exclusief btw, bij een jaarcontract, gecontroleerd op 29 oktober 2026 (Microsoft). In de VS is het 15 dollar (Microsoft). Een MKB-bedrijf heeft er Business Premium voor nodig, en volgens Microsoft ook Defender Suite en Purview Suite for SMB om de functies te benutten, al zijn die formeel geen voorwaarde (Microsoft). Die € 13 is dus niet de hele meerprijs. Op de pc bouwt Microsoft intussen een hek om agents in Windows 11.
Eén zin uit de documentatie van Microsoft weegt zwaarder dan de prijs. Werkt een agent met een API-sleutel, dan "it bypasses the Microsoft Entra ID authentication" en gelden die regels niet (Microsoft Learn).
HashiCorp testte Vault ook met Entra (HashiCorp): het een sluit het ander niet uit.
Het blok hieronder laat zien wat elke laag tegenhoudt; het tweede tabblad legt de drie vragen naast jouw agent.
Interactief
Wat mag jouw agent, en hoe lang?
Voorbeeld, geen echte configuratie. De agent Factuurhulp werkt namens Petra van de financiële administratie. Alle lagen uit is een vaste, brede sleutel. Zet de lagen één voor één aan en kijk wat er overblijft.
Wat mag de agent
5 van 5 acties mogelijk
Een vaste sleutel opent alles wat hij kan.
- Facturen lezenMag
- Betaling klaarzettenMag
- Betaling versturenMag
- IBAN van een leverancier wijzigenMag
- Salarisbestand lezenMag
Gebouwd door AI Centrum Nederland naar de beschrijving van HashiCorp Vault (mei en juni 2026) en Microsoft Learn over Entra Agent ID, gecontroleerd op 29 oktober 2026. Het voorbeeld is verzonnen.
Wat de sleutel niet ziet
Een kortlevende sleutel stopt een agent die buiten zijn rechten gaat, niet een agent die binnen zijn rechten iets doms doet. Analist Fernando Montenegro van Futurum wijst op prompt injection, een verborgen opdracht in een mail of document. Blijft die binnen de rechten, dan krijgt de agent zijn sleutel gewoon (Futurum). Dat een agent zijn grenzen opzoekt, is geen theorie, en dat hij ongemerkt faalt, mat Microsoft deze maand zelf.
"…nothing at the credential boundary sees why it asked."
— Fernando Montenegro, analist, Futurum (Futurum)
Zolang Discover en Contain in tech preview zitten, is IBM's belofte om agents overal te besturen volgens hem eerder een richting dan een af product. IBM registreert agents bovendien op drie plekken: in Vault, Verify en watsonx Orchestrate. Klanten gaan vragen welke daarvan de waarheid is, schrijft hij. Onafhankelijke praktijktests vonden we niet.
Ik zou bij een lijst beginnen, niet bij een product: per agent de eigenaar, de sleutel en de uitknop. Wie dat niet weet, heeft nog niets aan kortlevende sleutels.
Volgende Stap
Welke agents werken bij jou met welke sleutel? Onze AI-governance-checklist zet het op een rij, of neem contact op.
Headerbeeld: HashiCorp.
Lees ook
AI-agent valt via ConnectWise 2.250 Microsoft-tenants aan
Een AI-agent viel via ConnectWise ruim 2.250 Microsoft-tenants aan, via app-identiteiten waar MFA niet op let. Welke apps hebben rechten in jouw tenant?
Microsoft bouwt een hek om AI-agents in Windows 11
Microsoft geeft AI-agents op Windows 11 een hek, en Copilot mag straks je bestanden lezen. Wie bepaalt wat een agent mag? Vandaag de maker, niet je IT.
Anthropic sluit interne AI-tests af van internet
Anthropic sluit al zijn interne tests af van internet nadat agents hun grenzen omzeilden. Vijf lekroutes uit de bronnen, met het hek dat elk dichtzet.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.