Claude Enterprise checkt prompts nu op je eigen server
Een medewerker plakt een tekst in Claude. Voordat het model die ziet, vraagt Anthropic aan een server van zijn eigen bedrijf of de tekst door mag. Die zegt ja of nee. Sinds 20 oktober is dat voor organisaties met Claude Enterprise geen beta meer (release notes). De beta liep sinds 5 augustus (Anthropic).
Wij volgen de documentatie. Zelf getest hebben we het niet, en een onafhankelijke test zonder beta-label bestaat nog niet.
Wat zijn Claude inference hooks?
Een controlepunt op de servers van Anthropic. Typt een gebruiker een vraag in claude.ai, Claude Code, Cowork, Claude for Microsoft 365, Claude Tag of Claude in Chrome, dan stuurt Anthropic het gesprek eerst naar een server van jouw organisatie of van je DLP-leverancier, en wacht op een oordeel. DLP-software bewaakt dat gevoelige gegevens niet naar buiten lekken. Een geweigerd verzoek komt volgens de documentatie nooit bij het model.
Op laptops of telefoons hoeft niets te staan. Dat is het verschil met de hooks van Claude Code, die aan de kant van de gebruiker draaien (Anthropic zet ze daar zelf tegen af), en met het hek dat Microsoft om agents in Windows bouwt. Anthropic noemt Netskope, Palo Alto Networks, Proofpoint en Zscaler als leveranciers. Een eigen server mag ook.
"Inference hooks add a checkpoint to inspect what's flowing to Claude in real time, before the model ever sees it."
— Andrew Grimmett, Vice President of Information Security bij Bandwidth (Anthropic)
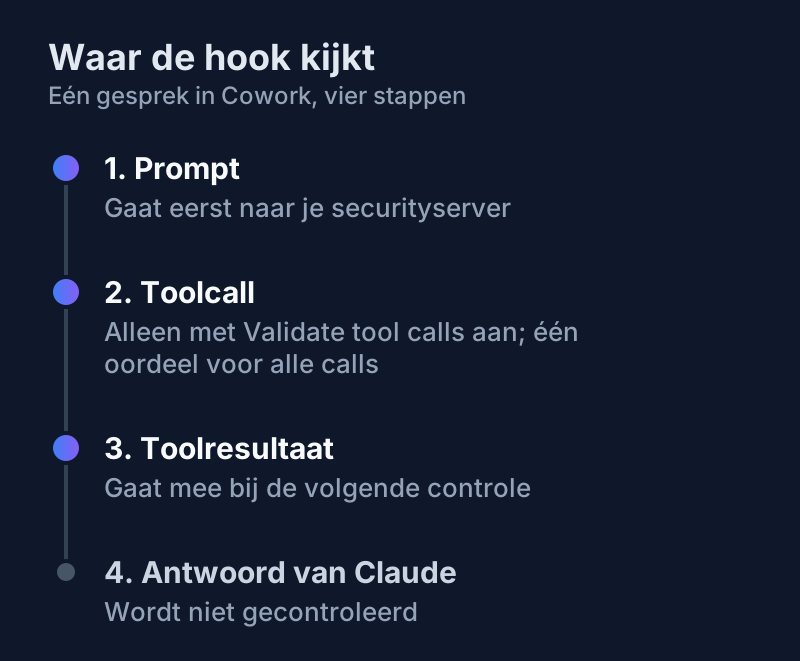
Zo loopt een prompt langs je securityserver
Het gesprek komt ondertekend binnen, zodat je kunt nagaan dat het van Anthropic komt. Je server antwoordt toestaan of weigeren, bij weigeren met een korte reden die de gebruiker ziet. Een antwoord dat geen geldig oordeel is, telt als fout en niet als weigering (endpoint).
Met de instelling Validate tool calls gaan ook de toolcalls langs je server: de momenten dat Claude zelf iets gaat doen, zoals een bestand openen. Dat gebeurt voordat er één draait. Eén oordeel geldt voor alle toolcalls in een antwoord. Wat Claude zelf terugschrijft, gaat niet langs je server.
Wat je server wel en niet te zien krijgt
De server ziet wat de gebruiker ziet: tekst, toolcalls, toolresultaten, tekst uit bijlagen en eerdere beurten. Plus, als dat beschikbaar is, het e-mailadres van de gebruiker. Hij krijgt nooit systeemprompts, tooldefinities of de bestanden en afbeeldingen zelf. Een screenshot van een klantenlijst glipt er dus langs.
Voor de AVG is dat een tweede verwerking: gesprek en e-mailadres landen bij je server of leverancier. Dat is onze afleiding, geen claim van Anthropic.
Omdat elke vraag het hele gesprek meestuurt, blijft een gebruiker geweigerd worden tot hij de geweigerde tekst eruit haalt.
Fail-open of fail-closed: wat er gebeurt als je server hapert
Standaard staat de storingsinstelling op Allow the request (configuratie). Fail-open dus: antwoordt je server te laat of met een fout, dan gaat de prompt ongecontroleerd naar het model. Dat wordt wel gelogd.
5.000 ms
standaard timeout, instelbaar van 1 tot 10.000 ms
10 min
na een trip van de circuit breaker test Anthropic opnieuw
Met Block the request (fail-closed) houdt een storing elk verzoek tegen. Blijft je server falen met timeouts, een verkeerde status of een onleesbaar antwoord, dan slaat de circuit breaker aan, een soort zekering. Je server wordt dan niet meer benaderd en bij Block kan niemand meer werken. Netwerk- en DNS-fouten tellen voor die zekering niet mee. Na de trip test Anthropic ongeveer eens per minuut of je server terug is, zolang niemand een instelling wijzigt. Bij hoeveel fouten de breaker aanslaat, staat nergens.
Beveiligingsleverancier Mint Security wijst op het gevolg: een controle die bij storing naar "uit" zakt, is een andere controle dan een die naar "dicht" zakt (Mint Security).
Elke vraag wacht op je server (endpoint). Een ruime timeout vangt meer storingen op, maar hangt je server, dan wacht de gebruiker tot die tijd om is.
Eerst kijken, dan blokkeren
In schaduwmodus gaat alles door, ook een weigering. De gebruiker merkt niets, jij ziet wat je server besloot. Met een percentage bepaal je hoeveel verzoeken worden bekeken; de rest gaat ongecontroleerd door, ook bij Block. Eigen rollen kun je uitzonderen, ingebouwde niet. Instellen mag alleen een Owner of Primary owner; een gewone Admin kan het niet.
Probeer hieronder wat elke instelling doet als je server weigert of hapert.
Interactief
Stuur een prompt langs je securityserver
Kies je instellingen en wat je server doet. Je ziet wat er met één prompt gebeurt.
Stand
Bij storing van je server
Wat doet je server?
Geweigerd
Het verzoek bereikt het model niet. De gebruiker ziet de reden die je server meegaf (deny_reason) plus de vaste tekst van de beheerder, en de weigering komt in de Activity Feed.
Toolcalls: Eén oordeel voor alle toolcalls in het antwoord, voordat er één draait. Bij deny stoppen ze allemaal; tekst die al getoond is, blijft staan.
1. Prompt
De gebruiker verstuurt een bericht in claude.ai, Claude Code, Cowork of een andere Claude-app.
2. Jouw securityserver
Krijgt het gesprek en geeft een oordeel: allow of deny.
3. Model
Krijgt het verzoek niet te zien.
Herschrijven of maskeren kan niet: alleen allow of deny.
Alleen gedrag uit de documentatie van Anthropic (Overzicht, Configuratie, Endpoint), gecontroleerd op 21 oktober 2026. Geen eigen test. Blok: AI Centrum Nederland.
Ook nieuw: user profiles en organisatie-webhooks
Dit deel is voor bedrijven die Claude via de API in hun eigen product stoppen. Met een user profile zeg je per verzoek voor welke eindklant het is. Een ban of beperking van Anthropic kan dan één klant raken in plaats van je hele organisatie. Profielen kosten niets.
De organisatie-webhooks melden zo'n ban en het einde ervan. Ze zijn in beta, alleen op aanvraag via je accountteam bij Anthropic, en niet voor organisaties met HIPAA readiness. Wie toegang heeft, kan een endpoint registreren, maar Anthropic verstuurt nog niets.
Wat dit zegt over AI-governance
Wie een DLP-beleid heeft, kan het nu op Claude zetten zonder iets te installeren. Maar alleen op Enterprise, dat minimaal 20 licenties vraagt (onze prijzen), en niet als je Claude via Amazon Bedrock of Google Cloud afneemt. Het hek zit vóór het model en niet erachter: wat Claude terugzegt, of een agent die zijn afscherming omzeilt, valt erbuiten. Wie wordt uitgezonderd en hoeveel er wordt bekeken, blijft een governancekeuze van de organisatie zelf.
Volgende Stap
Weet je wat er nu in prompts naar buiten gaat, en wie dat zou moeten zien? Neem contact op.
Headerbeeld: Anthropic. Schema en blok: AI Centrum Nederland, naar de documentatie van Anthropic.
Lees ook
Anthropic beursgang: wat verandert er voor Claude-klanten?
Anthropic beursgang: het verlies van $80,7 mld is grotendeels papier. Wat de S-1 zegt over je Claude-contract, het cloudkanaal en je exit-route.
Claude Code review: risico bepaalt hoeveel mensen kijken
Claude schrijft zo'n 90% van Claude Code. Een classifier bepaalt per wijziging of 0, 1 of 2 mensen meekijken. Wat werkt, en wat Anthropic niet meet.
Anthropic sluit interne AI-tests af van internet
Anthropic sluit al zijn interne tests af van internet nadat agents hun grenzen omzeilden. Vijf lekroutes uit de bronnen, met het hek dat elk dichtzet.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.