Lidstaten willen minder cookiebanners, Parlement moet nog
De lidstaten willen minder cookievragen, een meldpunt per land voor incidenten en ruimte voor AI-ontwikkeling in de AVG. Dat staat in hun onderhandelingsmandaat over de Digitale Omnibus. Een wet is het nog niet.
Twee weken geleden ging de stemming nog niet door. Op 21 oktober stemde Coreper, het overleg van EU-ambassadeurs, alsnog in, "in afwachting van het standpunt van het Europees Parlement in eerste lezing" (Eerste Kamer). De tekst staat in Raadsdocument 14756/26 van 22 oktober, als wijziging op het Commissievoorstel.
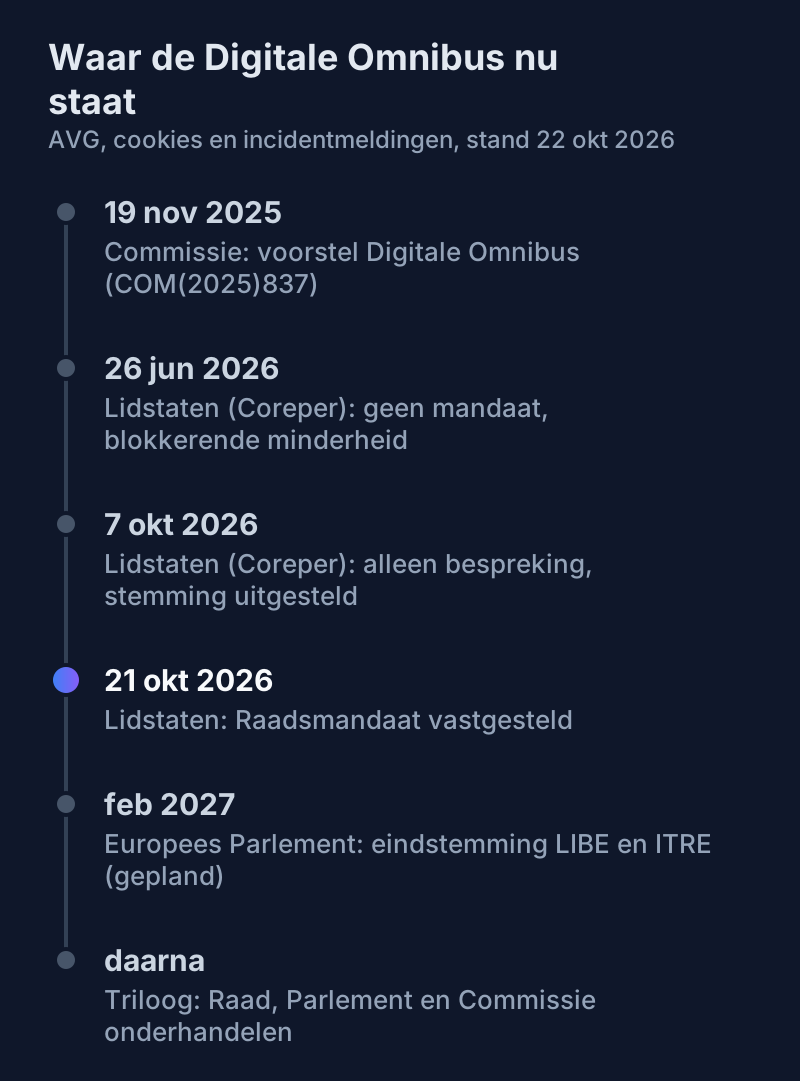
Het Commissievoorstel kwam op 19 november 2025. Op 26 juni strandde een compromis op "een blokkerende minderheid" (Kamerbrief). Op 7 oktober lieten Duitsland en Frankrijk de stemming uitstellen (Agence Europe).
Wat de lidstaten in de Digitale Omnibus AVG hebben afgesproken
De definitie van persoonsgegevens blijft zoals hij is. De Commissie wilde toevoegen dat informatie niet voor iedereen persoonsgegevens is; die zinnen zijn doorgehaald. Daar hadden de Europese privacytoezichthouders EDPB en EDPS in februari om gevraagd (opinie 2/2026).
Een nieuw artikel 25a zegt dat gepseudonimiseerde gegevens geen persoonsgegevens zijn voor een derde die de persoon niet kan identificeren. Gepseudonimiseerd: de naam is vervangen door bijvoorbeeld een klantnummer. Voor een verwerker blijven het altijd persoonsgegevens. Zo komt het idee van de Commissie deels terug.
Minder cookiebanners, maar de cookiewet geldt nog
De Commissie wilde de cookieregels naar de AVG verhuizen. De Raad schrapt dat en houdt ze in de e-privacyrichtlijn. Er komt een lijst van zes doelen waarvoor geen toestemming nodig is, zolang de cookie daarvoor strikt noodzakelijk is. Twee daarvan zijn nu al vrijgesteld: een bericht verzenden en een dienst leveren waar de gebruiker uitdrukkelijk om vraagt. Nieuw zijn onder meer anonieme bereiksmeting door of namens de site, zonder de gegevens te delen met derden, en beveiliging (p. 156 en 157).
Weigeren moet kunnen met één klik. Zegt iemand nee, dan mag de site vier maanden niet opnieuw vragen. De Commissie had zes maanden voorgesteld (p. 144 en 158).
Vandaag verandert er niets. Voor cookies die niet nodig zijn, is in Nederland toestemming verplicht (artikel 11.7a Telecommunicatiewet). Het toezicht ligt bij de ACM en de AP. Volgens de Kamerbrief van juli bereidt het kabinet een wet voor om dat te bundelen bij de AP, die ook het AI-toezicht opbouwt. Ook in het mandaat wordt de AVG-toezichthouder cookietoezichthouder. Is de nieuwe regel aangenomen, dan krijgen lidstaten nog 24 maanden om hem om te zetten (p. 158).
Incidenten melden: een meldpunt per land in plaats van één EU-loket
Het meldloket dat de Commissie bij ENISA (het EU-agentschap voor cyberbeveiliging) wilde, wordt een informatiepunt. Melden gaat via een nationaal meldpunt per land (p. 162). Daar had Nederland in december 2025 al om gevraagd (Eerste Kamer). Volgens het kabinet leek daar in juli "nog steeds" steun voor te zijn.
Voor datalekken onder de AVG verandert meer. Melden hoeft alleen bij een hoog risico, binnen 96 uur in plaats van 72. Dat komt van de Commissie. Tot het nationale meldpunt er is, gaat een melding rechtstreeks naar de toezichthouder.
De NIS2-meldplicht zelf geldt al. De Cyberbeveiligingswet is sinds 15 augustus 2026 van kracht (Ondernemersplein). Melden gaat via MijnNCSC: een waarschuwing binnen 24 uur, een melding binnen 72 uur, een eindrapport binnen een maand (NCSC). Aan die termijnen raakt het mandaat niet.
Gevoelige gegevens voor AI-ontwikkeling, en wat er over is van art. 88c
Gevoelige gegevens, zoals gezondheid of geloof, vallen onder het verbod van artikel 9 van de AVG. Het mandaat maakt een smalle uitzondering voor AI, alleen voor gegevens die er per ongeluk tussen zitten. Gevonden gegevens worden gewist. Is wissen technisch onmogelijk of kennelijk onevenredig veel werk, dan schermt ze de gegevens af. Zijn de gegevens nodig voor het doel, zoals een stem of een gezicht, dan geldt de uitzondering niet (overweging 33).
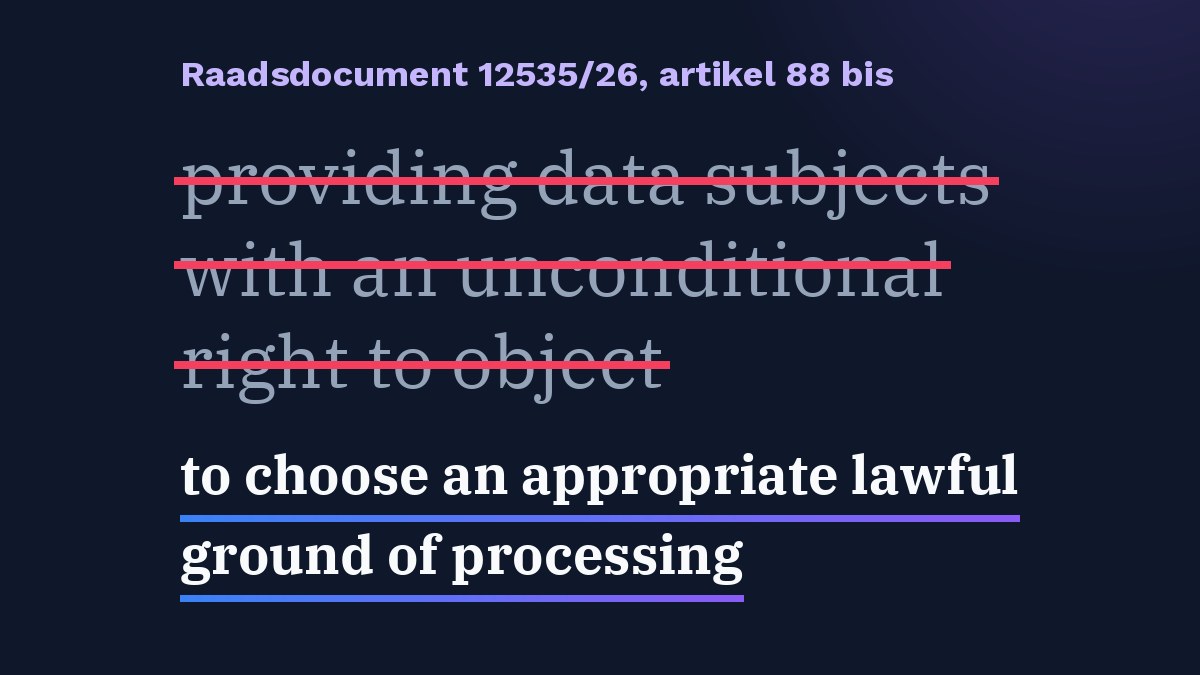
Dan het artikel waar het op 9 oktober over ging. Artikel 88c heet nu 88 bis en staat er nog. AI ontwikkelen en draaien mag op gerechtvaardigd belang (p. 145). In het artikel blijven de waarborgen van de Commissie doorgehaald, ook het onvoorwaardelijke bezwaarrecht.
Lid 3 vraagt wel om passende waarborgen, "including the right to object under Article 21" (p. 146). Dat is het gewone bezwaarrecht, met voorwaarden. Overweging 33a noemt nu ook dataminimalisatie bij de keuze van bronnen. In de Ierse tekst van september stond dat er nog niet in. Dezelfde overweging zegt dat AI-ontwikkeling "does not in itself constitute a legitimate interest": per geval afwegen blijft nodig, net als bij een AI-agent die over krediet beslist.
Mijn lezing: het Ierse artikel blijft, de rem staat nu deels in de toelichting en niet in de wet.
Wie wat vond
De EDPB en EDPS vonden in februari een uitzondering voor "incidental and residual" gevoelige gegevens verdedigbaar, met waarborgen "throughout the whole lifecycle". Een apart AI-artikel vonden ze overbodig (opinie 2/2026). Max Schrems (noyb) noemde het Ierse plan "digital expropriation" (noyb). Op 8 oktober nam de Tweede Kamer een motie aan dat de AVG niet mag verzwakken (uitslag). Een reactie van noyb of de EDPB op het mandaat zelf heb ik niet gevonden.
Wat gebeurt er nu: Parlement, dan triloog
"The Council is ready to engage in negotiations with the European Parliament as soon as it has established its position."
— Thomas Byrne, Iers staatssecretaris voor Europese Zaken en Defensie (persbericht Raad, via EuropaWire)
De commissies LIBE en ITRE van het Parlement stemmen volgens de planning in februari 2027 (verslag). Daarna volgt de triloog tussen Parlement, Raad en Commissie. Tot de nieuwe verordening is aangenomen en van toepassing is, geldt de AVG zoals hij is, met 72 uur voor een datalek en een belangenafweging per geval voor AI op klantdata.
Interactief
Wat er verandert, per situatie
Een website met cookies
Geldt nu
Toestemming vooraf voor cookies die niet nodig zijn, volgens artikel 11.7a van de Telecommunicatiewet. Toezicht door de ACM en de AP; het kabinet bereidt een wet voor die het bundelt bij de AP.
Voorstel lidstaten
De regels blijven in de e-privacyrichtlijn. Een lijst van zes doelen zonder toestemming; twee zijn nu al vrijgesteld, nieuw zijn onder meer anonieme bereiksmeting en beveiliging. Weigeren met één klik, en na een nee vier maanden niet opnieuw vragen (de Commissie wilde zes maanden).
Verandert er vandaag iets?
Niets. De banner valt nog onder de Telecommunicatiewet. Is de nieuwe regel aangenomen, dan hebben lidstaten nog 24 maanden om hem om te zetten.
Dit is het standpunt van de lidstaten, geen wet. De commissies van het Parlement stemmen volgens het verslag van de rapporteurs in februari 2027, daarna volgt de triloog. Samengesteld door AI Centrum Nederland uit Raadsdocument 14756/26 en de genoemde bronnen. Stand 22 oktober 2026. Geen juridisch advies.
Volgende Stap
Welke AI-tools krijgen bij jullie klantgegevens, en waarom mag dat? Lees de AI-governance checklist of neem contact op.
Headerbeeld: gegenereerd door AI Centrum Nederland.
Lees ook
Ierland haalt waarborgen uit AVG-plan voor AI-training
Ierland wil AI-training op persoonsgegevens via de Digitale Omnibus in de AVG zetten, zonder onvoorwaardelijk bezwaarrecht. De Tweede Kamer wil een rem.
Onze.nl neemt ook je klant op, en die hoort niets
Onze.nl neemt beide kanten van een telefoongesprek op met AI, zonder melding aan de ander. Mag dat zakelijk? Wat de AP vraagt en welke zin je opent.
Hans Anders en Wehkamp schrappen Meta's camerabril
Hans Anders en Wehkamp stoppen met de verkoop. Anderen filmen met een camerabril is volgens de AP vrijwel altijd verboden. Meta heeft tot 13 oktober.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.