AI-agent valt via ConnectWise 2.250 Microsoft-tenants aan
Een staatsgroep liet een AI-agent het werk doen, en kwam binnen via een leverancier die beheerders zelf toegang hadden gegeven. Dat staat in het rapport van Microsoft van 21 oktober over Storm-0940, een groep die Microsoft "China-state aligned" noemt (Microsoft).
De weg liep via ConnectWise Cloud Backup, de back-updienst voor Microsoft 365 die vroeger SkyKick heette. ConnectWise nam de toeschrijving dezelfde dag over (ConnectWise).
Wat er gebeurde bij ConnectWise
Van 10 tot en met 14 oktober liep een password spray, het massaal proberen van wachtwoorden, op 327 accounts bij acht organisaties. Microsoft telde ruim 151.000 mislukte aanmeldingen, met op 11 oktober een piek van 2.900 per minuut. Geen enkele aanmelding in die spray lukte.
Het tweede spoor was gevaarlijker. Storm-0940 kreeg de identiteiten van meerdere cloudapps van ConnectWise in handen. Daarna liet de groep ARTEX proberen in te loggen bij meer dan 2.250 tenants. Een tenant is de Microsoft 365-omgeving van één bedrijf. Microsoft vraagt beheerders terug te kijken vanaf minimaal 15 oktober, en noemt VPN-adressen die op 15 en 16 oktober in gebruik waren. Huntress zag al op 13 en 14 oktober aanmeldingen door scripts (BleepingComputer). Hoe de aanvaller aan die inloggegevens kwam, zegt Microsoft niet.
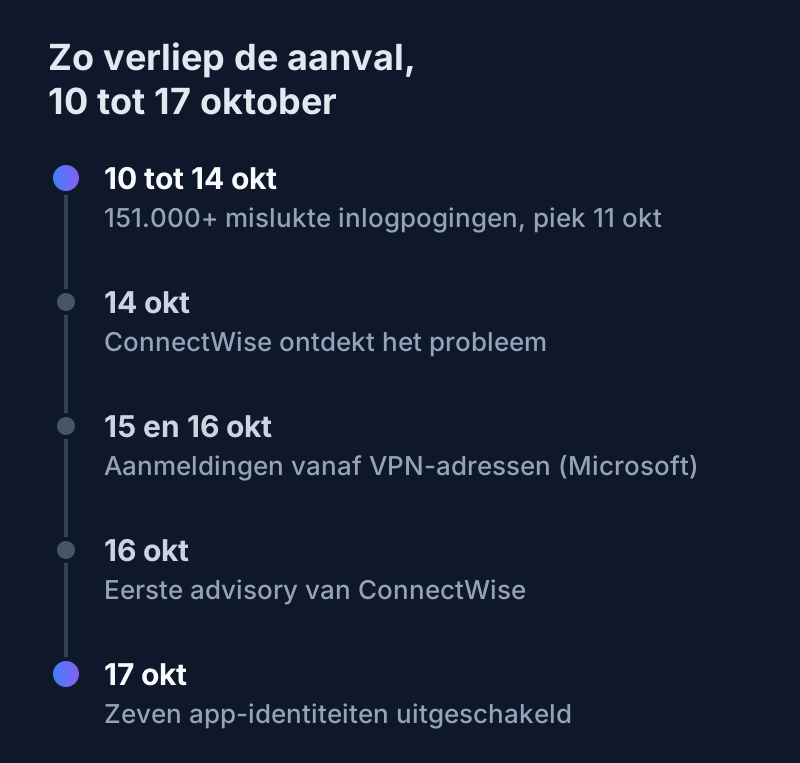
Op 17 oktober zette ConnectWise Cloud Backup en zeven app-identiteiten uit. De back-uparchieven zelf zijn volgens ConnectWise "encrypted, isolated and preserved, with no indication of compromise" (ConnectWise).
De meeste pogingen mislukten: volgens Microsoft "the majority of the targeting wasn't successful". TechCrunch kopt dat de hackers duizenden bedrijven bespioneerden (TechCrunch), maar dat staat niet in het rapport. Hoeveel inbraken slaagden, weet niemand precies.
Hoe een AI-agent het werk deed
Het gereedschap heet ARTEX. Microsoft beschrijft het als "an open-source penetration testing framework that can use any AI model". Meerdere AI-agents doen zelfstandig een pentest, een nagebootste inbraak, van verkennen tot gegevens wegsluizen. Wat ze vinden, slaan ze op in een graaf: een kaart van systemen en zwakke plekken die de volgende stap stuurt.
Bij ConnectWise zette Storm-0940 ARTEX in voor de password spray en voor misbruik van OAuth-apps bij klanten verderop in de keten. Bij aanvallen met ARTEX zag Microsoft "multiple instances" waarin minder dan drie uur zat tussen het eerste doelwit en beheerrechten. Microsoft koppelt die snelheid niet specifiek aan ConnectWise.
In september hackte Gemini per ongeluk drie bedrijven tijdens een test. Nu pakt een staatsgroep met opzet een agent van de plank.
Wat is een service principal, en waarom zag MFA niets?
Een app die je in Microsoft 365 toegang geeft, krijgt in je tenant een eigen identiteit: de service principal. Die identiteit logt in met een certificaat of een geheim, niet met een wachtwoord plus telefoon. Microsoft schrijft dat zulke aanmeldingen "don't involve a user" (Microsoft Learn).
De apps van ConnectWise zijn multi-tenant: één app, met een service principal in de tenant van elke klant. Eén sleutel opent dus alle klanten. Todyl onderzocht negen tenants en zag dat de aanvaller rechtstreeks als de back-upapp inlogde, met het geheim van die app. Omdat er geen gebruiker inlogde, hielp MFA niet, schrijft BleepingComputer.
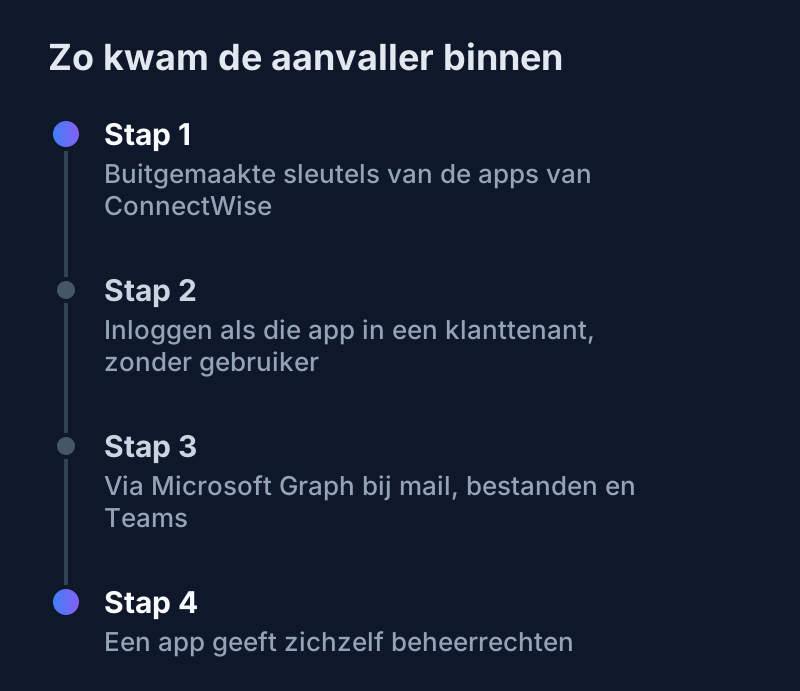
Een beheerapp van ConnectWise maakte zichzelf Global Administrator, zag Microsoft. Volgens Huntress ging het om Cloud Management - MS Teams. Bij zijn eigen klanten zag het bedrijf service principals zichzelf vooral Exchange Administrator maken. In één tenant had de aanvaller binnen ongeveer vijf minuten een blijvende voet tussen de deur (BleepingComputer).
Microsoft bouwt intussen een hek om AI-agents in Windows 11. ConnectWise laat de andere kant zien: apps in de cloud met brede rechten, en geen hek eromheen.
Wat Microsoft en ConnectWise beheerders vragen
Microsoft vraagt de verbindingen uit te laten tot ConnectWise instructies geeft, en de apps niet meteen te verwijderen: eerst gaan configuratie en logboeken veilig. Beheerders lopen de logs na vanaf minimaal 15 oktober. Voor aanmeldingen van service principals is dat 1 oktober, als de logs zo ver teruggaan.
In de audit kijkt Microsoft naar toegevoegde credentials, nieuwe apps, roltoewijzingen en toestemmingen die apps kregen (consent grants). En het wil de rechten van multi-tenant apps terug naar het minimum. ConnectWise waarschuwt dat een schone zoekopdracht niets bewijst: de checklist "does not guarantee that a tenant is unaffected". Geen enkele bron noemt Nederland of Europa. Voor een bedrijf dat Microsoft 365 door een MSP laat beheren, ligt de vraag dus bij die MSP: gebruikt hij Cloud Backup of Cloud Management van ConnectWise?
Het blok hieronder zet de controles uit beide adviezen op een rij, met de zeven app-ID's uit de advisory van ConnectWise en per stap de plek in het Entra-beheercentrum (gecontroleerd op Microsoft Learn, 23 oktober 2026).
Interactief
Welke apps hebben rechten in jouw tenant?
0 van 6 nagelopen
Klik alleen Klopt als alles in de zin klopt.
Stand
Nog geen stand
Loop de stappen hierboven na. De stand verschijnt zodra je iets invult.
Gebouwd door AI Centrum Nederland naar het advies van Microsoft Threat Intelligence (21 oktober 2026) en de advisory van ConnectWise. Paden in Entra gecontroleerd op Microsoft Learn op 23 oktober 2026.
Aanvalsagents zijn geen uitzondering meer
Dezelfde dag beschreef Symantec, los van Storm-0940, een aanvalsagent die onbeveiligde AI-modelservers en MCP-servers opzoekt en overneemt. Een honeypot ving ruim 127.000 externe verzoeken op. Een server zonder inlog is volgens de onderzoekers nu iets waar aanvallers actief naar zoeken (Symantec).
Simone Smit, hoofd van de AIVD, noemde AI in de Clingendael-podcast Wereldupdate een dreiging op zich, los van deze zaak.
"We zien meer en meer dat dat misschien zelfs wel een op zichzelf staande dreiging is."
— Simone Smit, hoofd van de AIVD (RD/ANP, 22 oktober)
Volgende Stap
Wil je weten welke apps en agents rechten hebben in je Microsoft 365? Onze AI-governance-checklist zet ze op een rij, of neem contact op.
Headerbeeld: Microsoft.
Lees ook
IBM geeft AI-agents eigen identiteit en kortlevende sleutels
IBM en HashiCorp Vault geven AI-agents een eigen identiteit en sleutels die vanzelf verlopen. Wat Entra Agent ID al biedt, en drie vragen per agent.
Microsoft bouwt een hek om AI-agents in Windows 11
Microsoft geeft AI-agents op Windows 11 een hek, en Copilot mag straks je bestanden lezen. Wie bepaalt wat een agent mag? Vandaag de maker, niet je IT.
Anthropic sluit interne AI-tests af van internet
Anthropic sluit al zijn interne tests af van internet nadat agents hun grenzen omzeilden. Vijf lekroutes uit de bronnen, met het hek dat elk dichtzet.
Hoe AI-ready is jouw organisatie?
Doe de gratis AI-Readiness Scan: 9 vragen, 2 minuten, direct een persoonlijk advies.